Este guia examina o uso do identificador “Cícero 323.263.068-56” sob a ótica de conformidade e verificação documental. Em seguida, apresenta contexto objetivo sobre registros e processos de validação, destacando como organizar evidências, reduzir inconsistências e definir critérios de auditoria. O texto mantém abordagem neutra e focada em boas práticas operacionais, sem extrapolações.
Quando surge a informação “Cícero 323.263.068-56”, o passo mais importante é tratá-la como um dado que exige verificação e rastreabilidade, especialmente em fluxos que envolvem cadastro, triagem, auditoria ou conciliação. Para manter integridade, o ideal é registrar a origem do dado, validar a consistência documental e documentar o procedimento aplicado — exatamente como um especialista em compliance faria ao preparar um dossiê para checagem.
Mesmo que o identificador pareça “só um número”, ele deve ser tratado como um elemento de identificação dentro de um conjunto maior de informações. Em muitos incidentes reais de qualidade de dados, fraudes operacionais e falhas de auditoria, o problema não está no “dado em si”, e sim na forma como ele foi aceito sem checagens mínimas. O rigor de conformidade começa justamente nessa etapa inicial: transformar uma informação recebida em um registro governado por regras, evidências e responsabilidades.
Ao tratar “Cícero 323.263.068-56” com a postura correta, a organização ganha três benefícios imediatos: (1) reduz falhas operacionais, (2) evita duplicidades e (3) melhora a capacidade de responder rapidamente a solicitações internas e externas (auditorias, solicitações de clientes, exigências legais, correções pós-incidente e reconciliações). Além disso, cria-se uma base sólida para controles preventivos e detectivos, fundamentais quando o ambiente é multiusuário, com múltiplas origens de dados (importações, integrações, formulários e comunicações externas).
Em termos de governança, o objetivo prático é simples: não permitir que o identificador circule sem contexto. Ou seja, sempre que “Cícero 323.263.068-56” aparecer em um sistema ou documento, deve haver um registro do contexto de inclusão: de onde veio, quem inseriu, por qual processo, com qual justificativa e qual regra foi aplicada para validar. Isso é o que diferencia “ter dado” de “ter dado auditável”.
Em um ambiente corporativo, expressões do tipo “nome + número” geralmente entram em rotinas como: (i) abertura de cadastro, (ii) conferência de registros, (iii) validação para contratação/fornecimento/atendimento, (iv) auditoria de conformidade e (v) gestão de documentos. Assim, “Cícero 323.263.068-56” tende a atuar como chave de conferência — ou seja, um identificador que ajuda a verificar se a pessoa, entidade ou registro corresponde ao que foi declarado.
Do ponto de vista técnico, o tratamento adequado costuma envolver três frentes:
Esse conjunto de cuidados é especialmente relevante quando há exigência de conformidade regulatória e políticas internas de governança de dados. Mesmo quando a exigência regulatória não é idêntica em todos os setores, o princípio de “prova e controle” é praticamente universal em auditorias. Auditorias tendem a falhar (ou a gerar achados) quando a empresa demonstra que coletou dados, mas não consegue demonstrar as regras que garantem que o uso desses dados foi correto.
Além disso, na prática, “nome + número” costuma causar um efeito colateral: usuários podem tentar corrigir manualmente divergências com base em memória, achismo ou “boa intenção” (por exemplo, substituindo um número digitado errado sem registrar evidência). Em controles de conformidade, esse comportamento é considerado risco, porque transforma a alteração em algo difícil de explicar. Portanto, o tratamento correto deve prever: (a) como identificar divergências, (b) como interromper o processo quando houver inconsistência e (c) como registrar a correção de modo auditável.
Também é útil entender que nem todo “uso” do identificador é igual. Há usos administrativos (por exemplo, consulta interna), usos transacionais (por exemplo, criar vínculo em contrato/compra) e usos legais/operacionais (por exemplo, comprovar elegibilidade para algum benefício ou atender exigências documentais). Cada tipo de uso exige nível de rigor proporcional. Em auditorias, a organização costuma ser cobrada por não ter aplicado rigor suficiente em etapas sensíveis, mesmo que tenha adotado alguma validação em etapas menos críticas.
Ao analisar identificadores desse tipo, uma abordagem madura não depende apenas de “ver se o número existe”, e sim de como o dado foi obtido e como ele será utilizado. Em compliance, a pergunta central costuma ser: “Qual é a trilha de auditoria (audit trail) e quais controles garantem que não houve erro de associação?”
Esse tipo de mentalidade evita um erro comum: tratar o identificador como um rótulo fixo, sem considerar que pode haver múltiplas origens (importações de planilhas, integrações via API, digitação manual, captura de documento, replicação entre sistemas). Quando existe multiplicidade de origens, a chance de inconsistência aumenta. Então, o compliance precisa garantir que exista padronização e controles para “resolver” divergências com evidência, em vez de “corrigir” divergências com base em decisão ad hoc.
Em uma visão de especialista, há ainda um segundo ponto: o rigor de conformidade não deve ser apenas para “passar em auditoria”; ele deve estar alinhado à redução de risco operacional, como falhas de entrega, pagamentos indevidos, cadastro duplicado, bloqueios inesperados e retrabalho em ciclo de contratação. Assim, mesmo quando não houver incidente, a empresa precisa mostrar capacidade demonstrável de prevenir, detectar e corrigir.
Mesmo sem afirmar a natureza exata do identificador (isso depende do sistema e da origem), o especialista normalmente executa uma checagem de integridade: se o dado foi copiado corretamente, se não há caracteres ilegíveis, campos trocados ou erros de transcrição e se a estrutura observada é compatível com o padrão adotado pelo próprio ambiente.
Em sistemas bem geridos, essa etapa costuma incluir regras de validação de formato e validações de referência (quando o dado é comparado com registros oficiais ou cadastros internos autorizados). Exemplos práticos de validação de consistência incluem:
Essa etapa precisa ser desenhada para ser determinística: o mesmo input deve produzir o mesmo resultado de validação. Em compliance, resultados determinísticos reduzem a chance de “aceitar por exceção” sem registro. Quando existe exceção, ela deve ser tratada como exceção formal, com evidência e aprovação.
Outro aspecto relevante é a qualidade do dado na borda do sistema (edge). Se o identificador entra por formulário, a interface deve reduzir a chance de erro (máscaras, validação em tempo real, limites, mensagens claras). Se entra por importação, o arquivo deve ser validado antes de persistir no banco. Se entra por integração, o contrato de dados deve ser robusto (esquema, tipos e validações). Em todos esses casos, o compliance se apoia na evidência de que as validações existem e foram aplicadas.
Para reduzir retrabalho e responder a auditorias, é recomendável guardar evidências como: data de captura, responsável, evento do sistema, justificativa de alteração e documentos correlatos. Esse cuidado ajuda a demonstrar que o dado não foi “reaproveitado” sem controle.
Em termos práticos, quando você trabalha com identificadores como “Cícero 323.263.068-56”, a rastreabilidade não é burocracia: é proteção operacional. Se surgir divergência, a organização consegue localizar rapidamente onde ocorreu o desvio (origem, responsável, momento, regra aplicada e aprovação). Isso reduz o tempo de resolução e limita impactos.
Uma trilha de auditoria bem estruturada costuma incluir:
Esse nível de detalhamento permite inclusive auditorias retrospectivas mais eficientes. Em vez de depender de depoimentos, o auditor pode verificar as evidências registradas e reconstruir o que ocorreu. Além disso, quando surge incidente (exemplo: cadastro duplicado ou uso indevido), a rastreabilidade facilita investigação e mitigação.
Outro ponto: o armazenamento dessas evidências precisa ser planejado. É comum que equipes “consigam” registrar logs, mas não garantam retenção, integridade e acesso controlado. Para conformidade, é fundamental que as evidências sejam protegidas contra alteração não autorizada e que o acesso seja registrado. Ou seja, não basta logar; é necessário garantir governança sobre o próprio log.
Outro pilar é controlar o acesso. Informações identificáveis tendem a ser tratadas como dados sensíveis do ponto de vista de governança. Por isso, boas práticas incluem: acesso apenas a perfis necessários (princípio do menor privilégio), trilhas de auditoria para alterações e segregação entre quem cadastra, quem valida e quem aprova.
Na prática, segregação de funções significa reduzir a possibilidade de que uma única pessoa (ou uma única conta) execute todas as etapas críticas sem verificação independente. Isso é útil especialmente em cenários de:
Além disso, controle de acesso deve ser testável: auditorias normalmente verificam quem tinha permissão no período relevante, e se as permissões estavam alinhadas à função desempenhada. Portanto, políticas de acesso devem existir e ser revisadas periodicamente. Controles como “revisão trimestral de acessos” e “gestão de privilégios” são exemplos de evidência que ajuda a reduzir achados.
Vale notar também a dimensão técnica: autenticação forte (quando aplicável), controle de sessões, proteção contra vazamentos e criptografia em repouso e em trânsito. Mesmo sem entrar em detalhes excessivos, é importante reforçar que compliance não é apenas procedimento; é também controle técnico. Identificadores como “Cícero 323.263.068-56” não devem ser tratadas como campos comuns de planilha sem proteção.
Você mencionou elementos como “preço” e “fornecedor”, porém nenhum valor nem nome de fornecedor foram fornecidos no conteúdo recebido. Para manter o texto profissional e objetivo, este artigo não inventa valores nem atribui fornecedor inexistente. Em vez disso, a orientação abaixo mostra como incorporar esses campos quando eles estiverem disponíveis.
Em muitas organizações, identificadores (como “nome + número”) são usados em cadastros que depois alimentam processos de precificação e contratação. Se a empresa tiver campos adicionais (como preço, condições, fornecedor, centro de custo e moeda), é essencial que o vínculo entre o identificador e esses campos seja governado por regras. Caso contrário, o sistema pode “associar” indevidamente o identificador ao preço de outra entidade, ou associar o identificador ao fornecedor errado, gerando risco comercial e risco de conformidade (incluindo risco de pagamento indevido).
Quando se trata de conformidade, não é suficiente dizer “usamos preço e fornecedor”; é necessário demonstrar que:
Esse conjunto reduz risco de fraude e de erro operacional. E, novamente, ajuda na auditoria porque fornece rastreabilidade do “porquê” e do “como”.
Quando o identificador “Cícero 323.263.068-56” estiver associado a um cadastro que também contenha dados comerciais (como preços praticados, condições de pagamento ou fornecedor), recomenda-se que:
Além desses pontos, há boas práticas adicionais que costumam ser decisivas em auditorias e em investigação de divergências:
Essas práticas funcionam como “seguro” operacional. Quando há divergência — por exemplo, um contrato com preço incompatível — a organização consegue demonstrar se o sistema aplicou a regra correta na data correta, e não apenas “qual foi o preço digitado”.
Para sustentar revisões internas e auditorias, use uma trilha com três níveis: evidência bruta, interpretação e decisão. Um especialista em auditoria busca consistência entre esses níveis.
Aqui está um diferencial importante: auditorias tendem a reprovar fluxos que pulam etapas. Por exemplo: o time valida “de forma informal” e decide sem evidência bruta; ou registra log sem registrar interpretação; ou aplica regra, mas não registra decisão. Ao manter os três níveis, a auditoria fica mais rápida e com menos espaço para questionamentos.
Para operacionalizar, a empresa pode criar um template padrão de dossiê, por evento. Em vez de cada área improvisar, o template garante que os campos mínimos estejam sempre preenchidos. Isso reduz variabilidade e aumenta a previsibilidade do processo.
Um template típico para o identificador “Cícero 323.263.068-56” pode incluir:
Com esse padrão, o auditor entende como o identificador foi tratado sem depender de mensagens entre pessoas. E, do ponto de vista de compliance, isso melhora muito a capacidade de responder a demandas externas e internas.
A tabela abaixo ajuda a decidir o que fazer conforme a situação em que “Cícero 323.263.068-56” aparece. Note que não há link e os critérios são gerais, para evitar conclusões baseadas apenas em aparência do dado.
| Cenário | O que observar | Condição / requisito | Próxima ação recomendada |
|---|---|---|---|
| Cadastro recém-inserido | Origem do dado, data de captura e campo preenchido corretamente | Registro com responsável e log do sistema | Validar formato e checar consistência com o cadastro mestre |
| Atualização após divergência | Histórico de alterações e justificativa | Motivo documentado e aprovação conforme política interna | Reexecutar validações e anexar evidências da correção |
| Uso em processo de negociação/contratação | Vínculo entre identificação e registros comerciais | Campos comerciais versionados e aprovados | Confirmar correspondência antes de liberar o andamento |
| Auditoria interna ou externa | Capacidade de explicar “como chegou” ao dado | Trilha de auditoria completa | Organizar dossiê por evidência, regra e decisão |
Para tornar a tabela ainda mais útil no dia a dia, recomenda-se que ela seja transformada em uma política de decisão ou “matriz de tratamento”. Por exemplo, o sistema pode exigir que, em certos cenários (como “uso em contratação”), o usuário não consiga avançar sem anexar evidência ou sem passar por uma validação automatizada. Essa automação reduz risco humano e facilita monitoramento.
Além disso, é comum que empresas tenham “gatilhos” para cenários. Por exemplo, quando um identificador aparece em dois sistemas e há divergência, o sistema poderia automaticamente marcar como “reconciliação necessária” e direcionar para um fluxo de revisão. Isso cria consistência e reduz dependência de usuários perceberem manualmente.
Para que o procedimento seja repetível (e não dependente de “memória”), o caminho abaixo funciona como checklist. Ele também ajuda a padronizar a atuação de times diferentes.
Para aumentar a robustez do guia, vale complementar com pontos de controle em momentos-chave do processo:
Essas complementações reduzem risco de “processo incompleto” e fortalecem a postura de compliance em auditorias, especialmente quando há incidentes ou questionamentos externos.
Especialistas evitam improvisos. Por isso, antes de avançar com processos que dependem de “Cícero 323.263.068-56”, recomenda-se cumprir as condições abaixo:
Além dessas condições, há requisitos complementares que muitas equipes ignoram, mas que impactam diretamente a conformidade e a qualidade de evidências em auditoria:
Um dos “vilões” em compliance de dados é o funcionamento “semi-manual” ao redor do sistema. Exemplo típico: o sistema valida, mas o time contorna regras (por exemplo, marcando manualmente como “validado” sem anexar evidências). Esse tipo de prática pode até reduzir esforço imediato, mas aumenta risco de auditoria e risco operacional. A recomendação é tratar qualquer exceção com registro e aprovação, e não com ação silenciosa.
Trate como um caso de reconciliação. Primeiro, verifique a origem do dado em cada sistema (logs e responsável). Depois, valide qual base é “mestre” no seu ambiente. Por fim, documente a decisão e registre a correção com trilha de auditoria.
Na reconciliação, recomenda-se também:
Não com valores específicos, porque nenhuma informação numérica ou nome de fornecedor foi fornecida no material recebido. Se você tiver esses dados, a recomendação é incorporá-los por processo (versão, vigência, aprovação e evidências), sem pressupor conteúdo inexistente.
Para evitar erros quando houver preço/fornecedor, vale incluir no seu processo:
Padronize um pacote mínimo de evidências: contexto do registro, log do sistema, justificativa da validação e decisão final. A ideia é manter o “necessário e suficiente” para auditoria, usando templates internos.
Uma forma prática de reduzir burocracia é automatizar partes do pacote mínimo. Por exemplo:
Em geral, não. Verificar apenas formato reduz erro de digitação, mas não garante correspondência com o registro correto. Quando houver base autorizada de referência, a comparação deve ser considerada.
Em termos de risco, a validação apenas de formato costuma cobrir apenas um subconjunto de falhas (principalmente transcrição). Falhas de associação (identificador vinculado a entidade errada) não são detectadas só com formato. Por isso, a validação precisa ser complementada por consistência com cadastro mestre e campos correlatos.
Controle de acesso por perfil, segregação entre quem cadastra e quem aprova, logs de alterações e revisão periódica de inconsistências. Isso cria prevenção e capacidade de detecção.
Em adição, controles preventivos e detectivos podem incluir:
Organize por evidência bruta, regra aplicada e decisão. Assim, o auditor entende o “como” e o “porquê” rapidamente, sem depender de explicações verbais posteriores.
Uma prática útil é ordenar o dossiê cronologicamente e manter separação clara entre:
Para fundamentar boas práticas de governança, auditoria e segurança de dados, recomenda-se alinhar políticas internas com referenciais amplamente utilizados. Como base de orientação geral, consulte:
As recomendações do artigo aplicam-se a processos de identificação e conformidade em geral; a forma exata de validação e o nível de evidência devem seguir a política interna e o contexto regulatório específico do seu setor.
Para contextualizar ainda mais, é útil lembrar como esses referenciais impactam o “dia a dia”:
Sem transformar o artigo em uma análise jurídica detalhada (o que dependeria do seu caso concreto), o ponto prático é: governança de identificadores como “Cícero 323.263.068-56” deve estar alinhada aos princípios de proteção e responsabilidade. Quando a empresa demonstra controles e trilha, ela aumenta maturidade e reduz risco.
Se você está lidando com “Cícero 323.263.068-56”, a prioridade prática é simples: padronize a verificação, registre evidências e defina critérios de decisão. Com isso, o dado deixa de ser um “item solto” e passa a integrar um fluxo controlado — mais seguro, auditável e consistente ao longo do tempo.
Para transformar em ação concreta, uma implementação inicial pode seguir uma ordem lógica:
Quando essas etapas são atendidas, o tratamento do identificador deixa de ser uma rotina dependente de habilidade individual e passa a ser um processo governado. E, em compliance, processo governado é o caminho mais eficiente para reduzir risco, acelerar auditorias e melhorar a qualidade dos dados ao longo do tempo.
Por fim, vale reforçar o princípio de maturidade: o objetivo não é apenas “aceitar um número”, mas sim garantir que qualquer uso do identificador ocorra com integridade, rastreabilidade e decisão documentada. Esse é o padrão que sustenta auditorias e protege a organização contra erros que costumam custar caro — mesmo quando ninguém “pretendeu” fazer errado.



Guía objetiva para entender el lino pimentel y cómo evaluarlo con criterios técnicos. El lino es una fibra vegetal apreciada por su transpirabilidad y tacto, mientras “pimentel” suele aludir a un origen, marca o línea comercial usada para identificar calidad y características. El análisis se centra en selección de materia prima, proceso, mantenimiento y compatibilidad con aplicaciones textiles.
Esta guía aborda, con enfoque profesional, cómo entender y evaluar el trabajo y el contexto del “Lino Pimentel” como referente textil. Se revisa, de forma objetiva, el significado del término, su papel en cadenas de suministro y criterios habituales de calidad. Además, se incluyen condiciones de compra y una sección de preguntas frecuentes para orientar decisiones informadas.
Esta guía ayuda a evaluar y seleccionar productos asociados a “Lino pimentel”, atendiendo calidad del material, seguridad de uso y criterios técnicos. Como contexto, se explica qué significa buscar este tipo de referencias en el mercado y por qué la procedencia, la trazabilidad y la compatibilidad con el uso final resultan decisivas. También se detallan condiciones de compra y buenas prácticas para decidir con criterio.
This guide explains how “auero” fits into practical sourcing and procurement decisions. It provides objective background on the term’s market use, typical supplier considerations, and risk checks buyers should apply. Readers will learn what to verify before ordering, how to interpret pricing signals, and which documentation matters for durable, compliant supply outcomes.
Este guía analiza el lino pimentel desde la perspectiva técnica y de compra: usos, criterios de calidad, compatibilidades, riesgos frecuentes y cómo evaluar proveedores. Como contexto, el lino (fibra vegetal) se valora por su transpirabilidad; el “pimentel” suele aludir a una selección o marca/cadena comercial. Se revisan exigencias típicas, documentación y buenas prácticas.
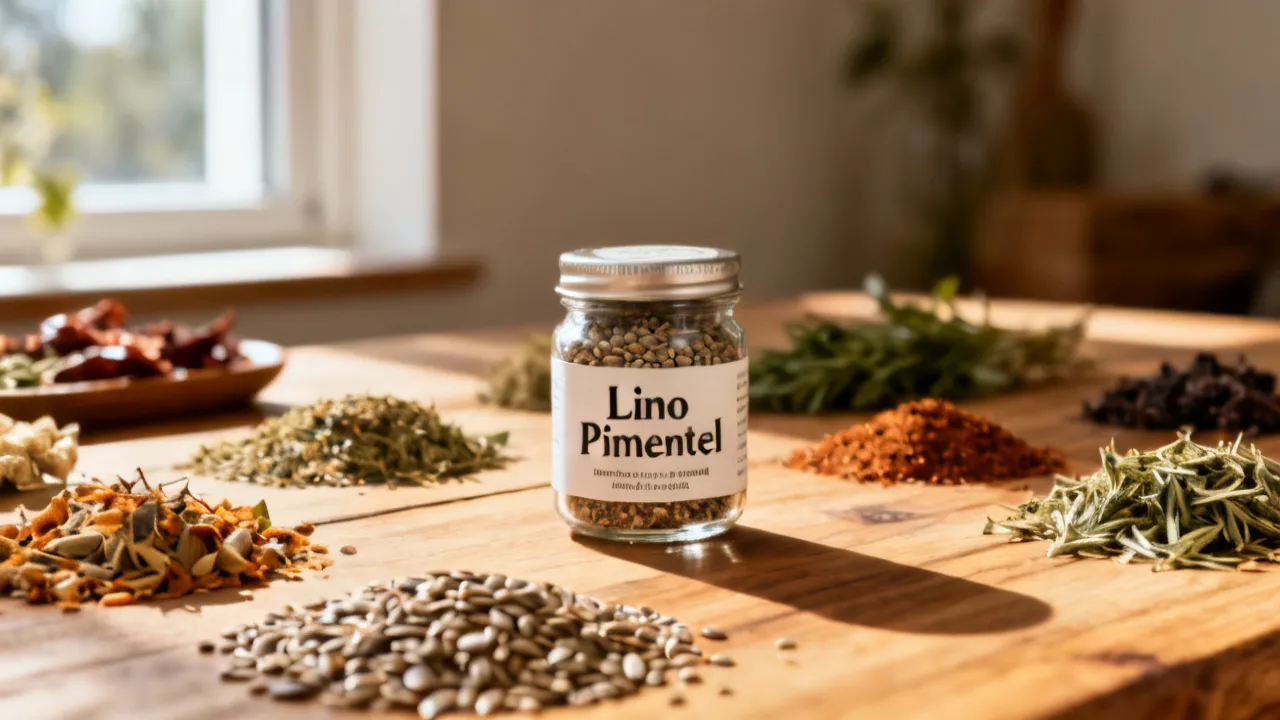
Esta guía profesional explica cómo evaluar y seleccionar Lino pimentel en el contexto del mercado de productos herbales y botánicos. Se revisa, de forma objetiva, qué significa el término, cómo suelen organizarse los catálogos del proveedor, y qué criterios de calidad ayudan a decidir. Además, se describen condiciones de uso, requisitos habituales y recomendaciones basadas en buenas prácticas del sector.

