Panduan ini membahas secara objektif analisis risiko dan keamanan digital terkait pencarian “Bokep” serta cara mengurangi dampak negatif pada perangkat dan kebiasaan online. Secara latar belakang, istilah “Bokep” merujuk pada konten dewasa; akses dan distribusinya sering terkait tantangan privasi, keamanan siber, dan risiko kepatuhan hukum. Artikel ini menekankan praktik etis, penilaian sumber, dan mitigasi teknis.
Istilah “Bokep” sering dicari sebagai kata kunci untuk konten dewasa. Namun, dari sudut pandang keamanan digital dan tanggung jawab pengguna, fokus yang paling penting bukanlah “konten apa”, melainkan risiko yang dapat muncul: kebocoran privasi, paparan malware melalui situs tidak tepercaya, penipuan berbasis iklan, serta potensi pelanggaran aturan platform dan ketentuan hukum yang berlaku. Karena itu, panduan ini menguraikan cara berpikir secara aman, langkah mitigasi praktis, dan pertimbangan etis—tanpa mempromosikan akses konten yang berbahaya.
Di era internet yang sangat terhubung, perilaku penelusuran sering kali sama pentingnya dengan niat pengguna. Seseorang yang hanya “mencari” kata tertentu dapat secara tidak sengaja terpapar tautan berbahaya, kehilangan kontrol privasi, atau mengizinkan perangkatnya berinteraksi dengan skrip dan proses yang tidak dapat dipahami sepenuhnya. Internet memang menawarkan kebebasan bereksplorasi, tetapi tidak semua jalur eksplorasi aman. Justru di titik itulah literasi digital dan kebiasaan keamanan berperan.
Perlu ditegaskan juga bahwa risiko tidak selalu berasal dari “topiknya” semata. Sering kali, masalah terjadi karena rute akses (misalnya dari iklan, situs agregator, atau tautan hasil penelusuran yang kualitasnya rendah), atau karena perangkat pengguna tidak memiliki lapisan perlindungan yang memadai. Dengan memahami pola risiko tersebut, pengguna dapat mengambil keputusan yang lebih aman dan rasional.
Secara objektif, pencarian kata kunci seperti “Bokep” biasanya berkaitan dengan perilaku penelusuran daring yang lebih rentan terhadap tautan berisiko. Di ekosistem internet, konten dewasa kerap menjadi “umpan” untuk situs agregator, iklan berlebihan (pop-up), atau laman yang menyamarkan niat sebenarnya—misalnya mengarahkan pengguna ke unduhan yang tidak relevan atau ekstensi browser yang mengganggu. Dampaknya bisa berupa pencurian data, penyalahgunaan sesi akun, atau gangguan perangkat yang sulit dipulihkan.
Selain itu, kata kunci yang sensitif dapat memicu respons otomatis dari sistem iklan. Mesin iklan sering kali mengutamakan tujuan komersial; akibatnya, pengguna bisa lebih sering terseret pada halaman yang mengutamakan “klik” ketimbang keselamatan. Ini sebabnya, dari sudut keamanan, yang perlu dianalisis bukan hanya isi halaman, tetapi juga bagaimana halaman itu sampai muncul, apa yang ditawarkannya, dan apa yang dimintanya dari perangkat.
Catatan penting: tulisan ini tidak mengarahkan pembaca untuk mengakses konten apa pun, melainkan memberikan kerangka analitis dan langkah pencegahan saat seseorang berinteraksi dengan informasi daring terkait topik dewasa. Pendekatan semacam ini sejalan dengan prinsip keamanan yang tidak menghakimi, namun tetap menjaga pengguna dari risiko nyata.
Internet modern bekerja dengan mengumpulkan data. Aktivitas penelusuran dapat meninggalkan jejak pada browser, perangkat, dan log pihak ketiga. Pada kasus tertentu, jejak tersebut dapat mengarah pada pelacakan lintas situs, personalisasi iklan yang agresif, hingga kebocoran informasi jika perangkat terkena infeksi atau situs tidak tepercaya melakukan penyalahgunaan.
Selain privasi, keamanan siber adalah aspek yang sering dilupakan. Situs berisiko dapat menampilkan malware atau teknik social engineering (misalnya “klik untuk melanjutkan”). Social engineering bukan hanya mengelabui pengguna agar mengunduh file berbahaya; ia juga dapat mengelabui pengguna agar memberikan izin akses tertentu, misalnya notifikasi browser, akses lokasi, atau pemasangan ekstensi.
Selanjutnya, kepatuhan platform juga penting. Banyak layanan memiliki kebijakan moderasi; kata kunci dan rute akses tertentu bisa memicu pembatasan akses, pelaporan, atau peninjauan akun. Ini bukan semata persoalan “aturan moral”; ini terkait praktik tata kelola dan perlindungan komunitas oleh penyedia layanan.
Supaya langkah mitigasi tidak sekadar “menghindari”, pengguna juga perlu memahami bentuk risiko yang mungkin terjadi. Dengan begitu, pengguna dapat mengenali pola dan menyusun respons yang tepat saat menemukan situasi mencurigakan.
Malware bisa masuk melalui berbagai jalur: unduhan file yang disamarkan, ekstensi browser berbahaya, atau tautan yang ternyata mengarah ke skrip berbahaya. Dalam banyak kasus, pengguna tidak menyadari bahwa perangkatnya telah berinteraksi dengan file atau proses yang tidak aman sampai gejala muncul—misalnya browser menjadi lambat, muncul iklan yang tidak wajar, atau pencarian otomatis bergeser ke mesin pencari lain.
Yang perlu dicermati: malware modern sering kali tidak langsung terlihat. Ia bisa bekerja “di balik layar” dengan tujuan mencuri cookie, menyuntikkan skrip pelacakan, atau memanfaatkan izin yang sudah diberikan pengguna. Karena itu, gejala kecil pun sebaiknya ditanggapi dengan serius.
Social engineering umumnya memakai bahasa yang meyakinkan. Contohnya: halaman memaksa pengguna mengklik tombol agar “verifikasi” atau “memastikan bahwa Anda bukan robot”. Kadang tombol itu tampak seperti bagian dari proses legitim, padahal sebenarnya memicu pengaktifan notifikasi berbahaya atau mengarahkan pengguna ke unduhan.
Permintaan izin yang tidak relevan juga sering menjadi indikator. Situs yang seharusnya hanya menampilkan konten biasanya tidak memerlukan akses lokasi atau mikrofon. Ketika permintaan izin muncul tanpa alasan yang masuk akal, pengguna perlu menolak atau setidaknya meninjau ulang.
Penipuan berbasis iklan terjadi saat iklan menampilkan tampilan menarik, tetapi mengarah pada situs yang mengutamakan keuntungan melalui cara tidak sah. Malvertising dapat memanfaatkan tombol “Download” palsu, formulir pengisian yang berujung ke halaman lain, atau pengalihan cepat (redirect) ke domain yang berbeda.
Situs agregator—yang sering berisi daftar tautan dari berbagai sumber—juga perlu diwaspadai. Agregator dapat tampak “rapi”, tetapi di baliknya ada banyak tautan ke tempat lain. Rantai tautan ini memperbesar peluang pengguna akhirnya masuk ke halaman yang tidak tepercaya.
Kepatuhan platform bukan hanya masalah “apakah kontennya legal” secara abstrak. Dari sisi layanan, kata kunci tertentu dan rute akses tertentu dapat melanggar kebijakan moderasi. Akibatnya bisa berupa pembatasan fitur, pemblokiran sementara, atau peninjauan akun.
Selain itu, beberapa layanan mungkin menggunakan deteksi otomatis untuk mendeteksi pola perilaku. Pengguna yang sering terpapar tautan terkait topik dewasa berpotensi terkena pembatasan tertentu, baik secara langsung maupun tidak langsung (misalnya hasil rekomendasi menjadi terkunci, atau perangkat dikenai mode pembatasan).
Walaupun panduan ini terutama menyoroti aspek keamanan siber dan privasi, penting juga mengakui bahwa paparan konten sensitif bisa berdampak pada pola kebiasaan. Ketika penelusuran menjadi kebiasaan yang impulsif, pengguna bisa mengalami gangguan waktu, konsentrasi menurun, atau relasi sosial terganggu.
Dalam konteks kesehatan digital, pencegahan berarti membuat lingkungan digital lebih “sehat”: menetapkan batas waktu, membatasi akses di perangkat tertentu, serta mengalihkan fokus ke aktivitas produktif. Ini tidak terkait dengan penilaian moral, tetapi lebih pada manajemen perilaku yang realistis.
Dalam praktik keamanan informasi, pendekatan paling efektif adalah menilai “rantai kepercayaan” (trust chain): siapa pemilik konten, bagaimana tautan didistribusikan, dan apakah ada indikasi manipulasi (misalnya permintaan izin aneh, pengalihan berulang, atau permintaan instalasi yang tidak perlu).
Konsep trust chain membantu pengguna tidak hanya bertanya “apakah kontennya terlihat menarik?”, tetapi juga bertanya “apakah jalurnya masuk akal dan dapat dipertanggungjawabkan?”. Rute yang melibatkan iklan agresif, situs yang tidak menjelaskan siapa pengelolanya, atau halaman yang memaksa unduhan, biasanya memiliki trust chain yang lemah.
Berikut prinsip yang lazim dipakai analis keamanan:
Sebagai panduan praktis, tindakan berikut tidak membutuhkan pengetahuan pemrograman, tetapi dapat menurunkan risiko paparan masalah keamanan:
Dalam keamanan siber, “pertahanan berlapis” adalah prinsip yang sangat umum: jangan mengandalkan satu pengaturan saja. Jika satu lapisan gagal (misalnya browser tidak mendeteksi situs berbahaya), lapisan lain seperti pemblokiran pelacak, izin yang ketat, atau pemindaian perangkat bisa membantu mengurangi dampak.
Contoh penerapan sederhana:
Dengan cara ini, meski pengguna secara tidak sengaja mengunjungi halaman yang mencurigakan, peluang terjadinya kerusakan yang serius menjadi lebih kecil.
Dalam konteks penggunaan internet, risiko tidak selalu datang dari satu situs saja. Sebaliknya, pola kebiasaan dapat membuat pengguna lebih rentan. Misalnya, penggunaan kata kunci sensitif seperti “Bokep” kadang membuat hasil pencarian dipenuhi tautan yang secara kualitas lebih rendah. Karena itu, penting untuk membedakan antara rasa ingin tahu dan kebutuhan informasi yang terverifikasi.
Jika kebiasaan penelusuran dilakukan saat kondisi emosional tertentu—misalnya stres, kurang tidur, atau saat sedang terburu-buru—pengambilan keputusan cenderung menjadi kurang hati-hati. Dalam kondisi seperti itu, pengguna lebih mungkin mengklik tombol yang tidak dipahami. Mengidentifikasi faktor internal (emosi, kebiasaan impulsif, waktu penggunaan) adalah bagian dari mitigasi risiko yang sering tidak disadari.
Jika tujuan Anda adalah riset—misalnya untuk edukasi tentang dampak psikologis atau literasi digital—pertimbangkan untuk mencari sumber dari institusi yang jelas (kampus, lembaga kesehatan, atau laporan keamanan siber). Pendekatan ini mengurangi ketergantungan pada laman yang tidak jelas reputasinya.
Selain memilih sumber yang terpercaya, pengguna juga dapat mengatur cara penelusuran agar tidak “mendorong” ke situs berisiko, misalnya dengan menggunakan kata kunci yang lebih spesifik dan fokus pada topik edukasi (misalnya “literasi digital untuk keamanan privasi”, “pencegahan phishing”, atau “health literacy terkait kebiasaan internet”).
Di bawah ini adalah ringkasan dalam bentuk perbandingan. Tidak ada tautan yang disertakan.
| Aspek | Skenario yang Meningkatkan Risiko | Sumber Pembelajaran yang Lebih Terpercaya | Langkah Pencegahan Bertahap | Syarat & Persyaratan |
|---|---|---|---|---|
| Privasi | Pencarian menggunakan browser tanpa pembatas pelacak; login akun pribadi di perangkat yang tidak aman | Dokumentasi kebijakan privasi browser dan panduan keamanan digital dari lembaga tepercaya | 1) Aktifkan proteksi pelacak 2) Gunakan mode privat 3) Pisahkan profil browser | Pengaturan privasi harus ditinjau ulang setelah pembaruan browser |
| Keamanan siber | Melanjutkan dari iklan atau pop-up yang tidak jelas asalnya | Rekomendasi keamanan dari vendor keamanan dan badan siber resmi | 1) Tutup tab mencurigakan 2) Jalankan pemindaian keamanan 3) Periksa ekstensi | Pastikan perangkat lunak terbarui dan izin ekstensi minimal |
| Kepatuhan | Mencari atau membagikan konten berpotensi melanggar ketentuan layanan | Pedoman kebijakan platform dan aturan perundang-undangan yang berlaku | 1) Tinjau kebijakan platform 2) Hindari unggahan/unduhan yang tidak relevan 3) Gunakan sumber edukasi yang legal | Gunakan konten yang jelas legalitasnya dan tidak melanggar hak pihak lain |
| Kesehatan digital | Pola konsumsi yang mengganggu aktivitas dan relasi sosial | Literasi media dan panduan kesehatan mental dari institusi layanan | 1) Tetapkan batas waktu 2) Gunakan pengingat digital 3) Alihkan ke aktivitas produktif | Jika timbul gangguan signifikan, pertimbangkan dukungan profesional |
Jika Anda menemukan diri Anda sering terdorong mencari kata terkait topik dewasa seperti “Bokep”, pertimbangkan langkah pengendalian yang bersifat umum namun efektif:
Salah satu sumber risiko yang paling sering adalah “kebersihan browser” yang kurang terjaga. Banyak pengguna mengabaikan detail pengaturan izin, padahal izin itulah yang sering dimanfaatkan oleh situs berbahaya. Berikut praktik yang bisa dilakukan secara bertahap.
Ekstensi yang terpasang dapat memiliki akses luas ke aktivitas browser. Jika ekstensi tidak diperlukan, menghapusnya mengurangi permukaan serangan. Jika suatu ekstensi meminta izin yang tidak relevan (misalnya membaca data saat browsing padahal fungsinya seharusnya sederhana), itu menjadi red flag.
Langkah sederhana: periksa daftar ekstensi, nonaktifkan yang tidak digunakan, lalu hapus yang mencurigakan atau tidak diingat asal pemasangannya.
Notifikasi browser sering disalahgunakan. Misalnya, situs dapat mengirimi pengguna iklan atau tautan berbahaya melalui notifikasi yang terlihat seperti sistem. Jika pengguna menemukan notifikasi dari situs yang tidak jelas, langkah terbaik adalah menonaktifkan izin notifikasi untuk domain tersebut.
Pada perangkat, akses kamera dan mikrofon juga harus dibatasi. Situs dewasa atau situs tidak jelas seharusnya tidak membutuhkan akses tersebut untuk fungsi penayangan konten biasa. Ketika izin diberikan tanpa pemahaman, risiko penyalahgunaan meningkat.
Cookie dan data situs dapat digunakan untuk pelacakan. Dari perspektif privasi, menghapus cookie secara berkala atau menggunakan mode profil terpisah bisa membantu. Pengguna yang khawatir privasi dapat menggunakan mode privat atau pengaturan “hapus data saat keluar” untuk sesi tertentu.
Namun perlu diingat: mode privat bukan jaminan penuh. Ini hanya mengurangi jejak lokal tertentu; data dari server tetap mungkin terekam tergantung kebijakan layanan dan pengaturan jaringan.
Jika seseorang terpaksa mengakses tautan dari sumber yang meragukan, login menggunakan akun pribadi merupakan risiko tambahan. Bila memungkinkan, gunakan akun terpisah untuk kebutuhan tertentu. Prinsip ini membantu meminimalkan dampak jika sesi akun dicuri atau perangkat terinfeksi.
Masalah sering terjadi bukan karena pengguna berniat buruk, tetapi karena situasi berubah cepat. Misalnya browser tiba-tiba memunculkan pop-up, halaman mengalihkan pengguna ke domain lain, atau muncul permintaan instalasi yang tidak dimengerti. Dalam situasi seperti itu, respons yang cepat dan terarah dapat mencegah eskalasi.
Berikut indikator yang sebaiknya membuat pengguna lebih waspada:
Bila tanda-tanda ini muncul, pendekatan yang paling aman adalah memutus akses sementara (misalnya keluar dari akun, ubah kata sandi bila perlu) dan menjalankan langkah pemulihan keamanan.
Tidak selalu. Namun, dalam praktik pencarian daring, kata kunci seperti “Bokep” sering menghasilkan tautan yang kualitasnya tidak konsisten. Risiko biasanya muncul dari rute akses dan sumber situs, bukan semata dari kata kuncinya.
Gunakan indikator sederhana: pop-up berlebihan, permintaan izin yang tidak relevan, pengalihan yang cepat, tombol yang tidak menjelaskan proses, serta halaman yang tampak “agregator” tanpa informasi operasional jelas.
Lakukan langkah mitigasi umum: tutup tab yang mencurigakan, periksa ekstensi browser, jalankan pemindaian malware dengan alat keamanan yang tepercaya, lalu perbarui sistem operasi dan browser.
Ya. Aktivitas penelusuran dapat meninggalkan jejak. Selain itu, situs yang tidak tepercaya bisa memasang skrip pelacakan atau memanfaatkan teknik man-in-the-browser. Mengaktifkan proteksi pelacak dan membatasi izin situs membantu mengurangi risiko.
Artikel ini tidak memutuskan pilihan pribadi, tetapi menekankan pendekatan risiko. Jika Anda memilih melakukan penelusuran topik sensitif, praktik keamanan (verifikasi sumber, pembatasan izin, perangkat terbarui) menjadi kunci untuk menurunkan risiko.
Kepatuhan tergantung yurisdiksi dan ketentuan layanan. Secara aman, gunakan sumber yang jelas legalitasnya dan hindari berbagi/unggah konten yang melanggar aturan.
Langkah pertama adalah berhenti mengklik elemen yang tidak jelas, keluar dari tab yang mencurigakan, lalu evaluasi perangkat: cek unduhan yang baru dilakukan, periksa izin notifikasi, dan pastikan browser bersih dari ekstensi yang tidak dikenal.
Dari sudut pandang industri keamanan dan tata kelola informasi, mayoritas insiden yang melibatkan topik sensitif tidak terjadi karena pengguna “membaca konten”, melainkan karena terseret tautan iklan, mengunduh file yang tidak semestinya, atau memberikan izin berlebihan. Karena itu, fokus pada perlindungan perangkat, privasi, dan kebiasaan online adalah langkah yang paling terukur.
Dalam praktik, insiden sering dipicu oleh hal-hal yang tampak “kecil”: tombol yang tidak jelas, izin notifikasi yang diabaikan, atau ekstensi yang dipasang “sekali klik”. Masalah besar jarang muncul dari satu keputusan besar; ia biasanya hasil akumulasi keputusan kecil yang tidak diperiksa.
Karena itu, pengguna yang ingin tetap aman sebaiknya menekankan disiplin sederhana: membaca alamat domain secara benar, menghindari pengunduhan yang tidak diminta, menolak izin yang tidak relevan, dan menjaga pembaruan sistem.
Selain aspek teknis, ada dimensi etis yang patut dipertimbangkan. Etika digital mencakup menghargai privasi orang lain, tidak menyebarkan materi yang bisa merugikan, dan memahami bahwa perilaku daring dapat berdampak pada komunitas dan ekosistem internet.
Misalnya, saat seseorang membuka materi sensitif, tetap penting untuk tidak melakukan tindakan yang mempermalukan, mengarah pada doxing, atau membagikan informasi pribadi pihak lain. Secara umum, etika digital juga berarti tidak memindahkan risiko ke orang lain, seperti mengundang perangkat orang lain untuk mengakses tautan yang mencurigakan.
Jika Anda ingin, sebutkan kebutuhan Anda: apakah tulisan ini dimaksudkan untuk edukasi literasi digital umum, pembuatan SOP keamanan pengguna, atau materi kampanye keluarga/komunitas? Saya bisa menyesuaikan nada dan struktur tanpa mengarah pada akses konten yang tidak aman.
Untuk membantu pembaca menerapkan prinsip keamanan secara nyata, berikut contoh rencana aksi mandiri yang tidak bergantung pada pengetahuan teknis mendalam. Rencana ini dirancang agar dapat dilakukan langkah demi langkah, dari yang paling mudah hingga yang lebih terarah, sehingga pembaca bisa mengurangi risiko tanpa harus “menghafal” istilah keamanan.
Sebelum mengubah apa pun, pengguna sebaiknya mengetahui kondisi awal. Inventarisasi sederhana bisa dilakukan dengan membuka menu pengaturan browser dan meninjau:
Mengetahui kondisi awal membantu pengguna mengevaluasi perubahan yang dilakukan dan memastikan tidak ada pengaturan penting yang terlewat.
Banyak penyalahgunaan terjadi karena izin yang diberikan terlalu longgar. Pengguna dapat menerapkan prinsip “least privilege”: hanya berikan izin bila benar-benar diperlukan dan dipahami.
Contoh praktik:
Walaupun proses ini terlihat “repot”, dampaknya terhadap keamanan sering kali signifikan.
Kerentanan keamanan sering kali sudah ditambal melalui pembaruan sistem. Pengguna dapat mengaktifkan pembaruan otomatis agar tidak lupa. Browser juga perlu diperbarui secara rutin karena banyak fitur keamanan memanfaatkan database deteksi terbaru.
Di samping pembaruan, pengguna juga dapat memastikan perangkat lunak antivirus atau keamanan aktif. Pastikan tidak ada konflik dengan proteksi pihak ketiga.
Pemisahan profil browser membantu mengurangi dampak jika terjadi sesuatu. Pengguna dapat membuat profil terpisah untuk kebutuhan tertentu dan menjaga agar akun pribadi tidak digunakan di profil yang risikonya lebih tinggi.
Prinsip yang sama dapat diterapkan di ponsel maupun komputer. Misalnya, gunakan akun atau profil berbeda di perangkat yang berbeda, atau menghindari login akun utama di sesi yang tidak dipahami.
Stop rules adalah kebiasaan keputusan cepat. Saat kondisi tertentu muncul, pengguna otomatis berhenti dan keluar dari sesi. Contoh stop rules:
Dengan stop rules, pengguna tidak perlu menilai dari nol setiap kali menemukan halaman mencurigakan. Ini mengurangi risiko karena keputusan dibuat berdasarkan pola yang sudah dipelajari.
Jika Anda ingin mengonsumsi informasi terkait topik sensitif untuk tujuan edukasi, gunakan template riset aman:
Template ini membuat pengguna tidak “terpancing” pada rute berisiko, karena fokus sejak awal adalah informasi yang dapat dipertanggungjawabkan.
Meski sudah berhati-hati, risiko tetap bisa terjadi. Karena itu, penting juga memiliki rencana pemulihan. Berikut kerangka umum yang bisa dilakukan tanpa menuduh perangkat pasti terinfeksi.
Jika pengguna curiga ada aktivitas mencurigakan, langkah pertama adalah mengurangi paparan:
Jalankan pemindaian menggunakan alat keamanan tepercaya. Setelah itu audit pengaturan:
Jika masalah berulang (misalnya pop-up terus muncul meskipun tab ditutup), pengguna bisa mempertimbangkan langkah lebih lanjut seperti menonaktifkan semua ekstensi untuk uji coba, atau membuat profil browser baru untuk memastikan masalah tidak berasal dari konfigurasi tertentu.
Pada kondisi yang lebih serius, pengguna dapat meminta bantuan teknis dari pihak yang kompeten. Ini lebih efisien daripada melakukan banyak perubahan secara acak.
Bila tulisan ini digunakan untuk keluarga atau komunitas, penting untuk menekankan bahwa pendekatan pencegahan harus bersifat edukatif, bukan hanya melarang. Komunikasi yang baik membantu anggota keluarga memahami alasan keamanan: mencegah malware, menjaga privasi, dan menghindari penipuan berbasis iklan.
Contoh praktik yang bisa diterapkan dalam lingkungan keluarga:
Dengan begitu, anak atau anggota keluarga tidak hanya “dilarang”, tetapi juga memahami cara menolak dan keluar dari situasi yang berisiko.
Selain aspek keamanan, kepatuhan hukum dan kebijakan platform merupakan batas penting. Pengguna yang ingin tetap aman sebaiknya memastikan:
Dengan menyelaraskan keamanan dan kepatuhan, pengguna mengurangi risiko berlapis: risiko teknis dan risiko tata kelola.
Jika Anda ingin, saya dapat membantu menyusun versi dokumen SOP (standar operasional prosedur) keamanan pengguna untuk konteks tertentu—misalnya untuk pelatihan kantor, edukasi komunitas, atau panduan orang tua. Beri tahu audiensnya (umur, tingkat literasi digital, perangkat yang umum digunakan) agar struktur dan bahasa bisa disesuaikan.



Djxjkcoklzmfb is top understood through a practical sourcing lens, where quality controls, supplier fit, and transparent pricing shape outcomes. This guide outlines what the keyword represents in operational terms, then compares sourcing approaches, provides a step-by-step evaluation process, and sets clear conditions so stakeholders can decide with confidence and documentation.
Djxjkcoklzmfb guide explains how to evaluate suppliers, anticipate requirements, and compare options based on practical criteria. Objectively, Djxjkcoklzmfb can function as a nonstandard product or system identifier used for sourcing, documentation, and procurement workflows. The article outlines selection principles, risk checks, and decision conditions for informed purchasing.
Este guia analisa, de forma objetiva, como a atuação associada a Élio Nicolau Vieira é compreendida no contexto profissional e institucional. Apresenta um enquadramento histórico e conceitual sobre o tipo de trabalho ligado ao nome, discutindo critérios de avaliação, boas práticas e requisitos comuns. Em seguida, organiza condições, passos e comparações para orientar decisões informadas.
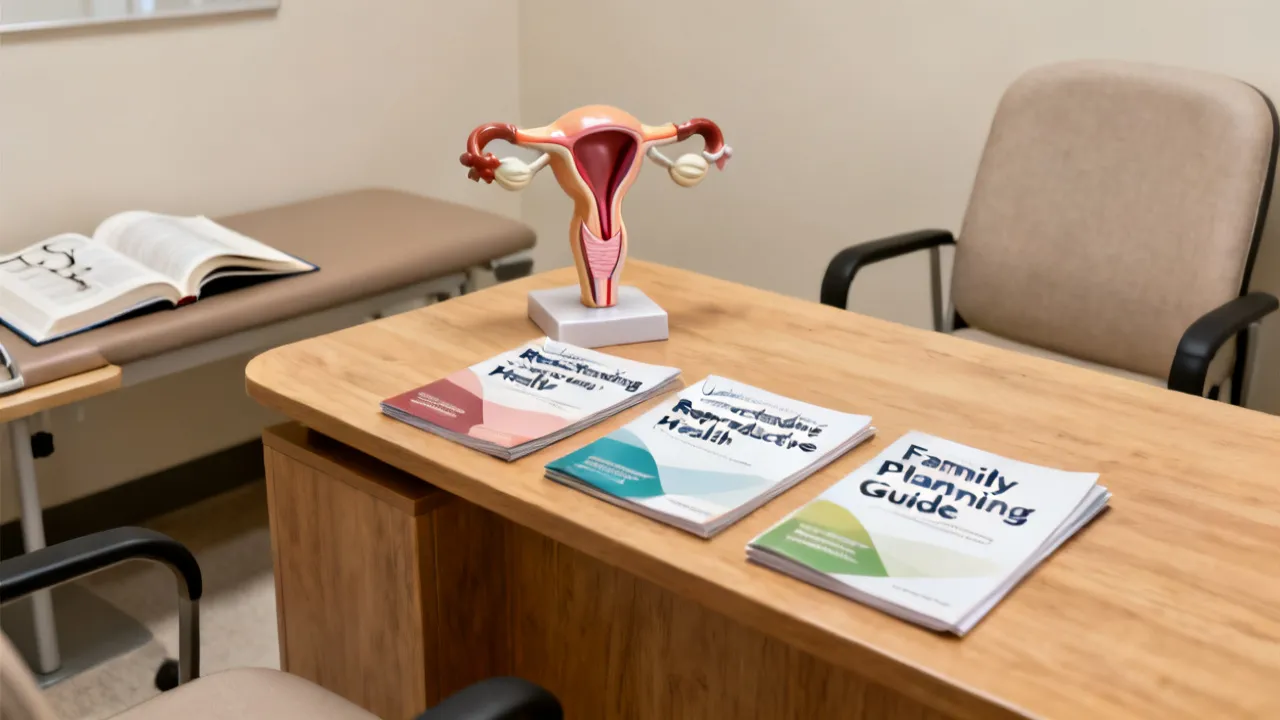
Este guia apresenta, de forma objetiva, como abordar a saúde íntima com foco na anatomia e no bem-estar associado à “Buceta”. Explica, em linguagem acessível e não sensacionalista, o que observar ao longo do tempo, quando procurar avaliação clínica e quais cuidados reduzem riscos. Traz ainda orientações práticas, requisitos e comparações para apoiar decisões informadas.
Este guia analisa, de forma objetiva, como o nome Élio Nicolau Vieira se relaciona com boas práticas e critérios de qualidade no setor do cuidado profissional. A seguir, contextualizam-se conceitos como avaliação técnica, confiança do prestador, transparência de processo e exigências comuns de qualidade, para orientar decisões com segurança e método, sem depender de promessas vagas.
Este guia analisa, de forma objetiva, o tema associado a Élio Nicolau Vieira e os principais critérios a considerar ao avaliar soluções e serviços ligados ao seu nome. Em termos de contexto, a expressão “Élio Nicolau Vieira” aparece em pesquisas e conversas como referência nominal, exigindo verificação de origem, âmbito de atuação e documentação. O objetivo é orientar decisões com base em boas práticas.

