Este guia explica como estruturar um “Cenário Automação” para decidir prioridades, mapear processos e selecionar tecnologias com segurança. Em seguida, apresenta de forma objetiva o contexto de automação industrial, seus principais componentes e por que a integração entre software, controle e operação reduz retrabalho e riscos.
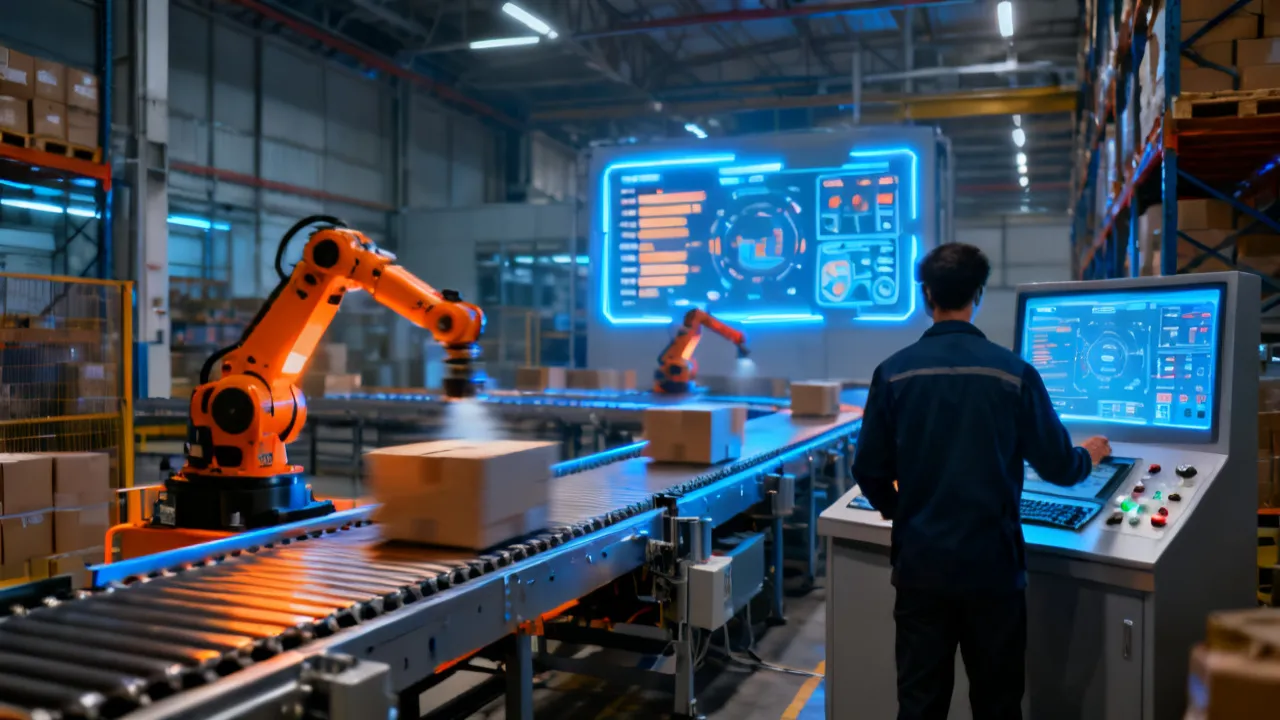
Ao planejar um cenário de automação, a decisão não deve começar pela tecnologia, mas pela realidade do chão de fábrica: fluxos de trabalho, variabilidade de demanda, restrições operacionais e critérios de governança. Em outras palavras, um bom cenário automação organiza a jornada do diagnóstico ao comissionamento, reduz interrupções e melhora a previsibilidade—principalmente quando a automação envolve integração entre máquinas, sistemas de controle e camadas de gestão.
Na prática, isso significa alinhar o desenho do processo com requisitos de segurança, qualidade e manutenção. Para empresas que buscam ganhos sustentáveis (e não apenas “modernizar por modernizar”), a estratégia mais consistente é tratar automação como um sistema completo: processo + sensores + atuadores + lógica de controle + supervisão + dados + procedimentos operacionais.
Quando essa visão sistêmica está ausente, a automação vira uma coleção de componentes que “até funcionam” em testes isolados, mas não suportam as exigências reais do ciclo produtivo: atrasos, paradas, variação de lotes, falhas intermitentes e rotinas de manutenção. Em contraste, um cenário automação bem definido antecipa o que pode dar errado, não no nível abstrato, mas com hipóteses testáveis: quais sinais vêm de quais equipamentos, o que acontece quando um sensor falha, como o operador recupera o processo em modo seguro, qual dado precisa ser registrado e por quê.
Outro ponto crítico: em projetos modernos, a automação raramente termina “na máquina”. Quase sempre existe um ecossistema: aquisição de dados para histórico, integração com sistemas corporativos (ERP/MES/SCM), atualizações de produção e rastreabilidade de qualidade. Logo, o cenário automação funciona como “contrato operacional” entre equipes e camadas (OT, TI, qualidade, segurança, manutenção e operação), evitando que cada área otimize localmente e gere conflitos na integração final.
Um cenário automação maduro normalmente inclui cinco camadas que precisam conversar entre si:
Quando essa estrutura não é definida desde o início, projetos tendem a sofrer com retrabalho: interfaces mudam, requisitos de dados aparecem tarde e o “funcionamento” vira um ajuste contínuo ao invés de uma validação planejada.
Vale reforçar que “modelar” não é apenas diagramar blocos. Um bom cenário automação descreve relações e responsabilidades: por exemplo, qual equipamento “detém” a decisão de transição de estado; quais dados são “fonte da verdade” (tag do PLC, registro no SCADA, evento no MES); quem controla o reset de alarmes; e como os modos de operação (manual, semi-automático, automático, partida, parada, emergência) se relacionam entre camadas.
Além disso, a modelagem deve contemplar o ciclo de vida da solução. Não basta prever o comportamento no “dia 0”. É preciso considerar manutenção programada, atualizações de software/hardware, substituição de sensores, revalidação após intervenções e auditorias. Nesse contexto, o cenário automação funciona também como base para documentação, treinamento e conformidade.
Um exemplo prático: em um sistema de dosagem e mistura, a camada de controle pode executar a receita com precisão. Porém, se o cenário não definir como lidar com variação de densidade, como o operador confirma a condição do material, e como a qualidade registra desvios e lotes, o resultado é uma automação que “dosou”, mas não “provou”. A qualidade pode ficar sem evidência, e a manutenção pode não ter visibilidade para diagnosticar tendências (por exemplo, desgaste progressivo ou deriva de calibração).
Na visão de um profissional de automação industrial, o ponto central é transformar objetivos em critérios verificáveis. Em vez de “precisamos automatizar”, a pergunta operacional é: quais comportamentos o sistema deve apresentar?
Em geral, os critérios mais relevantes são:
Note que esses critérios são “agnósticos” a marca, modelo ou fornecedor. Eles direcionam a seleção de tecnologias de forma objetiva. Por exemplo, se integrabilidade é crítica, então redes industriais, protocolos e modelo de dados (tags) deixam de ser detalhes; passam a ser requisitos. Se manutenibilidade é prioridade, então a arquitetura precisa suportar diagnósticos claros, identificação de falhas e rotinas de comissionamento reprodutíveis.
Do lado do negócio, vale explicitar critérios de retorno e risco. Alguns projetos falham não porque a automação é tecnicamente incapaz, mas porque a implantação não respeitou o contexto econômico: falta de parada programada, indisponibilidade de equipe, restrições de produtividade durante comissionamento e exigências de qualidade que tornam qualquer “ajuste rápido” insuficiente.
Assim, além de critérios técnicos, o cenário automação deveria conter critérios de projeto como: tempo máximo de recuperação após falha, disponibilidade alvo (por exemplo, metas de OEE), tolerância a variações de matéria-prima, e capacidade de registrar evidências para auditorias. Quando a tecnologia é escolhida sem esses critérios, tende-se a comprar “capacidade” que não resolve a necessidade real—ou a economizar onde não deveria.
Também é importante separar “requisitos” de “preferências”. A equipe pode preferir uma interface específica, mas o requisito é: “o operador deve entender o estado do processo em menos de X segundos”. A escolha tecnológica (layout de telas, velocidade de atualização, latência de comunicação) vira consequência de requisito mensurável.
Um erro comum é começar com premissas vagas. O método mais sólido é construir o cenário automação a partir de evidências:
Esse fluxo reduz o risco de incompatibilidade entre o que a equipe imagina e o que o sistema realmente precisa executar.
Para tornar a abordagem ainda mais robusta, vale transformar “evidências” em artefatos: relatórios de parada (causas e tempo), histogramas de tempos de ciclo, registros de falhas por família de componente, e análise de variação de parâmetros (temperatura, pressão, vazão, torque). Quando esses dados entram no cenário automação, fica mais fácil determinar limites de controle e requisitos de desempenho.
Outra prática útil é tratar a automação como um conjunto de “contratos de interface” entre camadas. Por exemplo, a interface entre controle e supervisão define: quais eventos viram alarmes, quais viram históricos, e quais não devem ser registrados para não gerar ruído. A interface entre supervisão e dados define: como identificar lote, peça, turno e operador—e como garantir consistência para rastreabilidade.
Sem esse cuidado, o cenário depende de suposições como “o tag sempre vai atualizar” ou “o operador sempre fará o reset do alarme da forma correta”. Em campo, essas premissas quebram. Operadores seguem procedimentos, mas podem haver exceções: troca de turno, falhas de rede, baixa de sinal intermitente, procedimento de contingência. O cenário deve prever comportamentos nesses cenários.
Por fim, a ausência de suposições também implica em assumir o desconhecido com transparência: “o sistema precisa funcionar mesmo se o sensor X sinalizar falha”, “o modo de degradação deve manter segurança e permitir produção limitada”, “ao perder comunicação, o sistema entra em estado seguro”. Essa postura torna o projeto mais resiliente e reduz a ansiedade do comissionamento.
Para empresas que discutem um cenário de automação, a prioridade deve ser baseada em impacto mensurável e viabilidade técnica. É útil classificar frentes de trabalho em um gradiente de maturidade:
Esse enquadramento costuma acelerar decisões porque transforma “automatizar” em “automatizar do mais seguro ao mais avançado”.
Para melhorar a decisão, é recomendável combinar o gradiente de maturidade com um método de priorização. Um exemplo é avaliar cada frente por: redução de perdas (tempo de parada, retrabalho, refugo), melhoria de qualidade (taxa de não conformidade, estabilidade de processos), ganhos de eficiência (OEE, throughput), e redução de custo de manutenção. Ao mesmo tempo, avaliar viabilidade por: complexidade de retrofit, disponibilidade de dados, esforço de integração e risco regulatório/segurança.
Um projeto pode parecer “grande” e “estratégico”, mas se depende de dados que não existem ou requer mudanças extensas na operação sem janela de parada, torna-se arriscado. Já uma frente “menor”, como implementar intertravamento e rastrear eventos em uma etapa crítica, pode gerar valor rápido e preparar a estrutura para evoluções futuras.
O ponto-chave é que o cenário automação não é apenas sequência de implementação; é um roteiro de aprendizado. Cada fase entrega algo que reduz incerteza. Quando a equipe coleta dados de desempenho e falhas reais, o próximo ciclo de melhoria pode ajustar parâmetros com base em evidências, não em expectativa.
Um exemplo em linhas de embalagem: automatizar primeiro o controle determinístico de fechamentos e sinalização evita que variação de fluxo cause “fantasmas” no diagnóstico. Depois, ao incluir inspeção (por exemplo, visão ou verificação de presença), o cenário adiciona validações e, com isso, organiza rastreabilidade e tratamento de desvios. Por fim, ao integrar com o planejamento e com o MES, a otimização pode reduzir perdas de troca de produto e melhorar a consistência de lotes.
Você mencionou “price information”, mas não foram fornecidos valores numéricos, moeda, ou condições de fornecimento. Assim, a recomendação profissional é trabalhar com faixas e componentes de custo em vez de um número único. Um cenário automação costuma envolver:
Para manter previsibilidade, o ideal é solicitar ao fornecedor/integradora um orçamento com escopo fechado e itens claramente separados (engenharia, materiais, instalação e testes), incluindo condições de mudança de requisitos.
Na prática, quando projetos são orçados com “um valor total” sem decomposição, fica difícil negociar a qualidade da entrega. Uma oferta pode incluir uma quantidade insuficiente de testes, ou pode não contemplar rotinas de diagnóstico e documentação. Por isso, o contrato e o cenário automação precisam andar juntos: escopo, critérios de aceitação e responsabilidades devem estar explícitos.
Também é comum que o custo exploda quando a integração TI/OT não é tratada com antecedência. Questões como endereçamento de rede, políticas de segurança, performance de comunicação e mapeamento de dados devem ser validadas desde cedo. Caso contrário, o comissionamento vira um “corridor de ajustes” que consome tempo e aumenta custo.
Outra dimensão é a forma de contratação: escopo por fases costuma reduzir risco. Por exemplo, fase 1 com arquitetura e FAT/SAT para um conjunto de tags e um trecho de processo; fase 2 para expansão; fase 3 para integração com sistemas corporativos e otimização. Assim, o preço acompanha o aprendizado, e não o “tamanho do sonho”.
Por fim, “sem ruído” também significa alinhar expectativas de prazo. Um cronograma deve considerar janelas de parada, disponibilidade de operadores para validação, tempo para homologar segurança e tempo para treinamento. Sem isso, o custo não é apenas financeiro: é custo operacional, perda de produtividade e pressão indevida sobre o time técnico.
Também não foram informados nomes de fornecedores ou localização específica; portanto, o foco é em critérios objetivos para seleção. Em projetos de cenário automação, a qualidade de entrega costuma ser mais dependente de processo do fornecedor do que de uma estimativa genérica de prazo.
Os pontos que costumam diferenciar integradores experientes:
Vale acrescentar um critério frequentemente negligenciado: maturidade de documentação. Um cenário automação só fica “preservável” no tempo se existir documentação que permita replicar, auditar e corrigir. Documentação não é um formulário bonito; é um conjunto de evidências: diagramas funcionais, lógica de segurança, mapas de tags, procedimentos e registros de testes.
Outra questão importante é a postura do fornecedor diante de incertezas. Integradores maduros antecipam perguntas e propõem mecanismos de validação. Por exemplo: “Como vocês querem lidar com falha de sensor? O que é aceitável: parar, reduzir carga, solicitar intervenção? Quais evidências a qualidade quer para auditoria?” Em contraste, fornecedores que respondem apenas “faremos como vocês pedirem” geralmente falham em transformar requisitos em comportamento testável.
Também é bom avaliar a capacidade do time de suportar o ciclo de vida. Projetos de automação frequentemente exigem atualização de firmware, manutenção corretiva e prevenção de falhas recorrentes. Um fornecedor que não atua em suporte tende a deixar a planta dependente de “chamados caros” quando a solução encontra seus problemas reais.
Por fim, avalie a qualidade de comunicação do fornecedor. Em um cenário automação, o fluxo entre áreas é tão importante quanto a lógica de controle. Se não há clareza para operações e qualidade sobre alarmes, telas e registros, o sistema “técnico” pode ser inutilizável do ponto de vista operacional.
Como especialista, vale destacar falhas previsíveis que aparecem quando o cenário é montado “no papel” sem alinhamento com a operação:
Prevenção, nesse contexto, é disciplina: documentação mínima viável, testes por camadas e validação com critérios.
Para transformar prevenção em prática, existem “pontos de travamento” (gates) que valem como padrão: (1) validação do mapeamento do processo com operação; (2) aprovação de arquitetura de controle e estados de processo; (3) aprovação de modelo de dados e estrutura de tags; (4) validação de segurança funcional por cenários de falha; (5) aprovação de FAT; (6) aprovação de SAT e critérios de aceitação; (7) liberação operacional com treinamento e procedimentos.
Outro tipo de falha recorrente é “alarm fatigue”. Quando o cenário registra eventos em excesso ou sem hierarquia (alarmes críticos, warnings, informações), a operação perde confiança e ignora alertas reais. Isso prejudica a segurança e a qualidade. Portanto, o cenário automação deve incluir uma estratégia de alarmes: quais condições acionam alarmes, que texto deve ser exibido, quais instruções de resposta devem existir e como o sistema diferencia eventos transitórios de eventos persistentes.
Também ocorre o oposto: falta de alarmes e registros. O sistema entra em “silêncio” e a manutenção demora para localizar o problema. Um cenário robusto equilibra visibilidade e ruído, e isso é definido nos requisitos.
A integração tardia com TI/OT é especialmente perigosa porque envolve rede, latência, segurança e governança de dados. Se o cenário define tags e eventos sem considerar performance e políticas de acesso, o comissionamento vira um laboratório improvisado. Prevenir aqui significa tratar comunicação e dados como parte do desenho desde o início.
Por fim, o escopo em aberto prejudica validação. Se o projeto muda requisitos sem mecanismo de controle (por exemplo, Change Request formal), cada mudança impacta testes e liberações. Assim, o risco aumenta não linearmente, mas exponencialmente. O cenário automação deve ter governança de mudanças conectada ao cronograma e aos custos.
| Componente do Cenário Automação | Objetivo | Requisitos/Condições para Aprovação | Riscos se Ignorado |
|---|---|---|---|
| Diagnóstico do processo | Definir entradas, saídas e variabilidade | Dados coletados por amostragem real; lista de modos de falha; validação com operação | Automação “que não encaixa” no funcionamento |
| Arquitetura de controle e intertravamentos | Garantir resposta correta em tempo real | Regras de segurança documentadas; testes de limites; critérios de parada e recuperação | Comportamentos perigosos ou instáveis |
| Sensoriamento e atuação | Confirmar estados do processo | Escolha de sensores compatível com ambiente; testes de calibração e robustez | Falsos positivos/negativos; retrabalho |
| Supervisão (HMI/SCADA) e rastreabilidade | Permitir operação, diagnóstico e histórico | Modelo de eventos; padronização de tags; procedimentos de operação | Baixa visibilidade; manutenção reativa |
| Integração com sistemas corporativos | Unificar dados e reduzir duplicidades | Mapeamento de campos; controle de acesso; estratégia de sincronização | Quebra de fluxo; inconsistência de informações |
| Plano de testes e comissionamento | Comprovar desempenho antes de escalar | FAT/SAT; checklist de comissionamento; critérios de aceitação | Atrasos e custo por correções tardias |
Para tornar a tabela ainda mais aplicável, vale complementar com “itens de evidência” que costumam ser exigidos em auditorias e decisões técnicas. Por exemplo, na coluna “Diagnóstico do processo”, a evidência pode ser um relatório de variação e uma matriz de modos de falha. Na coluna “Supervisão”, a evidência pode ser um catálogo de alarmes e telas validadas com operação. Na coluna “Integração”, a evidência pode ser um modelo de dados versionado e testes de sincronização.
Esse detalhamento é importante porque, sem evidência, a aprovação vira opinião. E em automação, opinião custa caro: custa horas de re-trabalho e custa risco de segurança.
O procedimento abaixo funciona como guia prático para construir um cenário automação com governança e foco no que será efetivamente entregue.
Para deixar esse passo a passo mais “executável” no dia a dia, convém adicionar detalhes para cada etapa e definir entregáveis. Assim, por exemplo:
Essa abordagem orientada a entregáveis transforma o cenário automação em uma ferramenta de gestão, não apenas de engenharia. Isso costuma melhorar a colaboração entre áreas e reduzir a probabilidade de surpresas no comissionamento.
Na prática, a redução de retrabalho depende de identificar as “assimetrias de informação”. Ou seja: o time de automação pode assumir que a qualidade sabe exatamente como quer que os eventos sejam registrados; operações pode assumir que os alarmes terão instruções suficientes; TI pode assumir que haverá planejamento de rede; manutenção pode assumir que haverá diagnóstico. O cenário automação deve resolver essas assimetrias com validações e artefatos.
Uma forma de reduzir retrabalho é adotar “padrões” desde o início. Por exemplo: padronização de nomenclatura de tags, classificação de alarmes por criticidade, padrão de unidades (bar, psi, °C), e padrão de eventos para rastreabilidade. Esses padrões evitam inconsistências que aparecem depois, quando a integração com o MES ou com relatórios de qualidade já está quase pronta.
Outra condição crucial é a disponibilidade de energia e estabilidade de rede. Projetos de automação falham quando o sistema é comissionado em condições diferentes do ambiente real (por exemplo, em bancada com alimentação estável e sem ruído eletromagnético significativo). Se o cenário não especifica testes de robustez (por exemplo, verificação de quedas, variações e recuperação), o desempenho real pode ser inferior.
Por isso, o cenário automação deve incluir requisitos não funcionais de resiliência: comportamento diante de perda de comunicação, recuperação após falha, e modo de degradação. Em termos de segurança, isso se conecta diretamente aos requisitos de intertravamento e aos testes de cenários de falha.
Em linhas gerais, automação industrial refere-se à aplicação de controles e sistemas para executar tarefas com menor dependência de intervenção manual, aumentando consistência e reduzindo variação. No ambiente moderno, a automação tende a ser acompanhada por sistemas de supervisão, aquisição e tratamento de dados, permitindo monitorar o processo e melhorar continuamente.
Relatórios técnicos e institucionais frequentemente apontam que a evolução envolve tanto camadas de controle (tempo real) quanto camadas de informação (históricos, qualidade, rastreabilidade e integração). Para contextualização sem extrapolações, recomenda-se consultar publicações de referência como o National Institute of Standards and Technology (NIST) sobre digitalização e integração em sistemas industriais, e documentos de organismos de segurança e práticas de engenharia em ambientes industriais. (Referências podem ser ajustadas conforme o setor específico.)
Para entender melhor por que o cenário automação é tão determinante, vale observar que “tempo real” e “tempo de decisão” são coisas diferentes. O controle precisa reagir rápido para garantir segurança e estabilidade. Já os sistemas de dados precisam ser consistentes para análise, auditoria e melhoria. Um cenário bem modelado define claramente o que é crítico para cada tempo: por exemplo, latência aceitável em supervisão versus confiabilidade de dados para rastreabilidade.
Além disso, a integração não é apenas “comunicar”. Ela inclui padronização de semântica: um evento “produto aprovado” deve ter definição, origem e critério. Um campo “lote” deve seguir formato, validação e relacionamento com ordens de produção. Sem isso, a integração vira confusão—e confusão vira retrabalho.
Outro ponto é a governança de acesso. Em ambientes regulados ou com exigências de auditoria, é necessário controlar quem pode alterar parâmetros de produção, quem pode redefinir receitas e como mudanças são registradas. O cenário automação deve prever perfis, logs e mecanismos de aprovação.
Em resumo, automação e dados se completam: o controle garante execução segura e consistente; os dados garantem aprendizado contínuo, rastreabilidade e tomada de decisão. Quando um deles é tratado isoladamente, os benefícios não se realizam plenamente.
Para orientar equipes que estão decidindo por onde começar, um caminho típico de evolução do cenário automação é:
O ganho vem quando as fases se conectam por requisitos claros, não por “promessas” de tecnologia.
Para ilustrar, imagine uma fábrica que hoje opera com alto volume de intervenção manual. Na Fase 1, o foco é garantir que etapas de maior criticidade sejam automatizadas: por exemplo, intertravamentos de segurança, sequência de partida e parada, e registro mínimo de eventos (início/fim de ciclo, falha crítica, necessidade de intervenção). Essa base reduz risco e prepara a equipe para evoluir.
Na Fase 2, a automação passa a ser menos “reactiva”. A ênfase se desloca para diagnósticos e manutenção: quais falhas são detectadas automaticamente, quais são apenas sinalizadas, como o sistema sugere ações (verificar sensor X, inspecionar válvula Y), e como a manutenção registra evidências. Ao mesmo tempo, o cenário passa a incluir rotinas de calibração e testes de sensores.
Na Fase 3, a integração se torna útil porque existe base. Quando os dados foram pensados com semântica e rastreabilidade desde o início, a integração com MES/ERP deixa de ser “captação bruta” e vira informação acionável. Assim, qualidade, planejamento e operações recebem relatórios consistentes.
Por fim, na Fase 4, a otimização assistida depende de consistência de dados e estabilidade operacional. Sem isso, análises viram correlações fracas. Um cenário automação bem construído garante que os históricos são confiáveis e que o sistema sabe distinguir falha funcional de falha de comunicação, por exemplo.
Vale ressaltar que essas fases podem ocorrer em paralelo dependendo do caso. Mas o risco aumenta quando se “pula” uma fase. Em geral, saltar direto para integração avançada sem robustez de diagnóstico é um caminho frequente para frustração: o sistema integra, mas não entrega valor porque os eventos estão incompletos, ambíguos ou inconsistentes.
Mesmo quando o sistema “funciona” na partida, o sucesso real é sustentado pela capacidade de operar e manter. Por isso, no cenário automação, o treinamento não é um anexo; é parte do projeto. Uma abordagem profissional inclui:
Essa disciplina reduz tempo de retorno após paradas e aumenta a confiança da equipe com o novo sistema.
Um ponto que costuma ser subestimado é o “modelo mental” da operação. O que o operador entende como causa e efeito precisa ser consistente com o comportamento do sistema. Se um alarme aparece, mas o sistema não fornece indicação clara de como responder, o operador tenta “adivinhar”. Com isso, a resposta pode ser insegura, ou pode causar reinícios que agravam a falha (por exemplo, tentar resetar intertravamentos antes de verificar origem).
Por isso, o cenário automação deve incluir design de alarmes e usabilidade operacional: clareza do texto, distinção de severidade, instruções de ação e critérios de reset. Em projetos maduros, o alarm text segue uma lógica: o que aconteceu (estado), onde aconteceu (tag/local), por que pode acontecer (hipótese técnica) e qual ação recomendada (verificação/contingência).
No treinamento, é essencial contemplar cenários reais de campo. Não basta treinar com o sistema em condições ideais. O treinamento deve simular falhas: sensor desconectado, comunicação interrompida, falha de atuador, ausência de material, variação de parâmetro e falha de receita. Isso transforma o treinamento em prática e reduz o risco de incidentes.
Também é importante considerar governança de permissões. Nem todo usuário deve ter acesso para alterar parâmetros. Um bom cenário define perfis (operador, líder de turno, manutenção, engenharia, auditoria) e registra mudanças. Isso protege a produção e preserva a integridade do processo ao longo do tempo.
Por fim, documentação deve ser direcionada ao trabalho diário. Manuais que ninguém usa não ajudam. A documentação útil é aquela que o operador e a manutenção consultam em momentos críticos: antes de intervir, durante diagnóstico e após incidentes.
É o plano estruturado que descreve como o processo será automatizado: quais etapas serão controladas, como sensores/atuadores se conectam, como o sistema supervisiona a operação e como os dados serão registrados para diagnóstico e melhoria.
Na prática, ele inclui também como o sistema se comporta nos diferentes modos de operação, quais alarmes existirão, quais estados devem ser registrados, e quais critérios determinam aprovação e aceitação. É o documento/visão que conecta engenharia ao trabalho real.
Comece pelo mapeamento do processo atual e pelos requisitos verificáveis (segurança, qualidade, desempenho e dados). Só depois avance para arquitetura de controle e escolha de componentes.
Se o ponto de partida for “o que queremos comprar”, o cenário vira tendência tecnológica. Se o ponto de partida for “o que o processo precisa fazer”, o cenário vira requisito técnico e operacional.
Use critérios de aceitação desde o início, controle de mudanças, integração progressiva por camadas e testes por etapas (bancada, ambiente integrado e planta).
Além disso, mantenha gates com validação com operação e qualidade. Retrabalho frequentemente nasce de decisões tomadas sem validação com quem executa o processo no dia a dia.
Em vez de um número único, decomponha custos por engenharia, hardware, software, instalação, integração, testes e treinamento. Garanta que o escopo esteja definido e que alterações sejam formalizadas.
Uma estimativa bem feita também inclui contingências justificadas (por exemplo, janela de parada, modificações mecânicas imprevistas, adequações de rede e segurança), sempre com governança de mudanças.
Metodologia de projeto, experiência em comissionamento, capacidade de testes, práticas de segurança, transparência de interfaces e suporte à manutenção (documentação e treinamento).
Também vale avaliar como o fornecedor trata requisitos ambíguos: se ele propõe mecanismos de validação e estruturas de governança, é sinal de maturidade.
Intertravamentos e regras de segurança funcional, tratamento de modos de falha, procedimentos operacionais padronizados e testes que comprovem resposta correta em limites do processo.
Criticidade aqui não é “onde tem mais componentes”. É onde existe maior impacto em pessoas, ativos e conformidade.
Sim. A evolução tende a funcionar melhor quando começa com automação determinística e rastreabilidade mínima, evolui para robustez e diagnósticos e, por fim, integra dados e otimizações.
O ideal é que cada fase gere evidências que reduzam incerteza e preparem as condições para a próxima.
Um cenário automação bem estruturado é mais do que uma lista de equipamentos: é um modelo de decisão que conecta processo, controle, dados e governança de segurança. Ao priorizar evidências, testes e requisitos verificáveis, sua implementação ganha previsibilidade e se torna sustentável no longo prazo—com menos retrabalho, integração mais limpa e operação mais confiante.
Se você puder informar o setor (ex.: alimentos, logística, metalurgia), o nível atual de automação e quais etapas deseja automatizar, posso ajudar a transformar esse guia em um blueprint mais específico do cenário, incluindo checklist de requisitos e estrutura de testes.



This guide explains how to evaluate SKU 750816 procurement and supplier fit for consistent quality and predictable lead times. Objectively, the keywords relate to identifying a specific item, comparing supplier capabilities, and validating sourcing conditions using documented specifications, commercial terms, and traceable documentation. The focus is practical decision-making grounded in standard supply-chain due diligence.
This guide explains how to approach Fygf with a disciplined sourcing method, focusing on pricing logic and supplier due diligence. Objectively, Fygf is treated here as a procurement-related keyword representing a specific product or service category. Background coverage clarifies how market pricing, lead times, documentation, and quality controls connect—so decisions can be made with confidence.
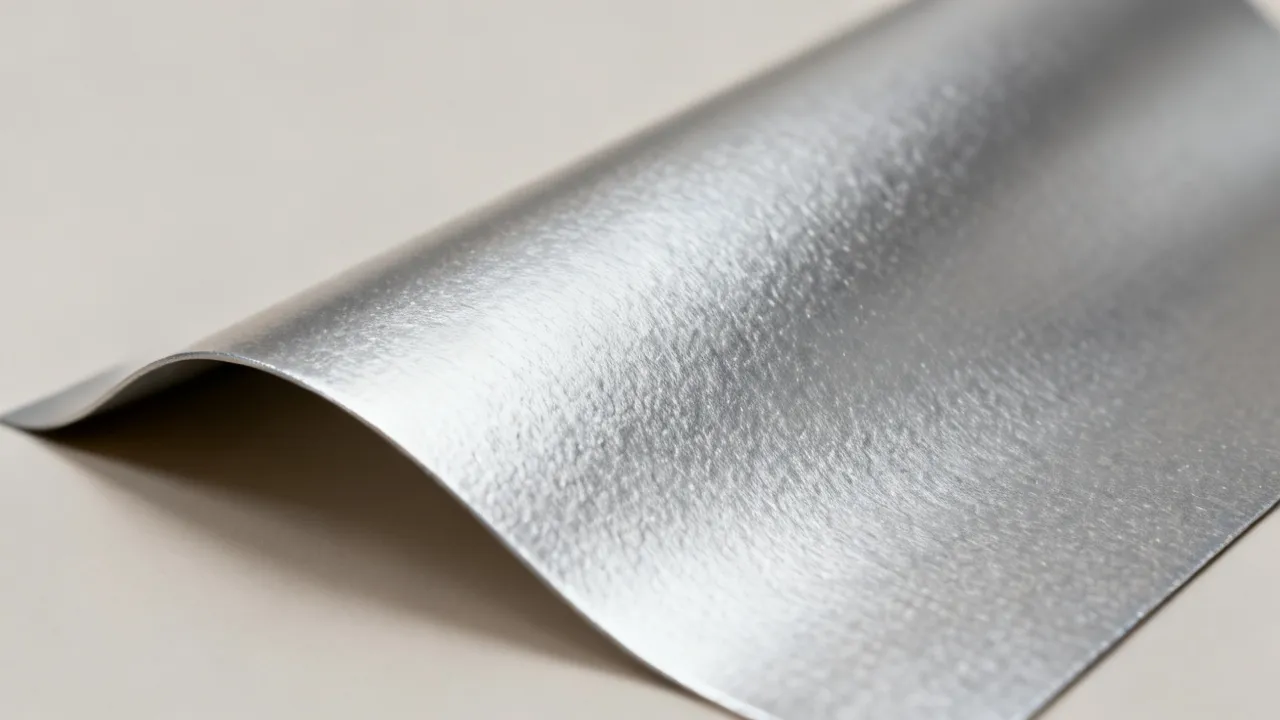
Fulepelata es un material metálico con aplicaciones decorativas e industriales donde importan el acabado, el espesor y la trazabilidad. Este documento explica, de forma objetiva, qué significa el término, por qué se valora en talleres y proyectos, y cómo comparar calidades al solicitar cotizaciones, junto con requisitos habituales de compra, criterios de recepción y preguntas frecuentes para una decisión informada.
Este guia explica, de forma objetiva, como funciona a gestão e organização de informações ligadas ao GSN Contagem, destacando boas práticas, critérios de escolha e cuidados essenciais. Em seguida, contextualiza o termo no ambiente corporativo, discutindo por que empresas utilizam padronização e controles para reduzir riscos operacionais e melhorar a governança.
This guide explains how to evaluate Uu-related pricing and supplier options with a disciplined, risk-aware approach. Objectively, “Uu” functions as a label used across procurement and product catalogs to reference a specific item set or internal code. The article outlines sourcing criteria, supplier validation, and decision conditions for consistent outcomes.
This guide explains how “9i” and related terms—especially “ ”—can be evaluated for smart sourcing decisions, with an objective lens on what to verify before choosing a supplier. It outlines background context, selection criteria, and practical workflows so teams can compare options consistently, manage requirements, and reduce procurement risk while maintaining quality standards.

