Este guia apresenta como estruturar um Scenario Automação para padronizar processos, reduzir retrabalho e aumentar previsibilidade operacional. Em seguida, descreve conceitos centrais do cenário, sua relação com governança de processos e a integração com sistemas industriais. Por fim, detalha condições, requisitos e um roteiro objetivo para avaliação, testes e expansão com foco em segurança e continuidade.
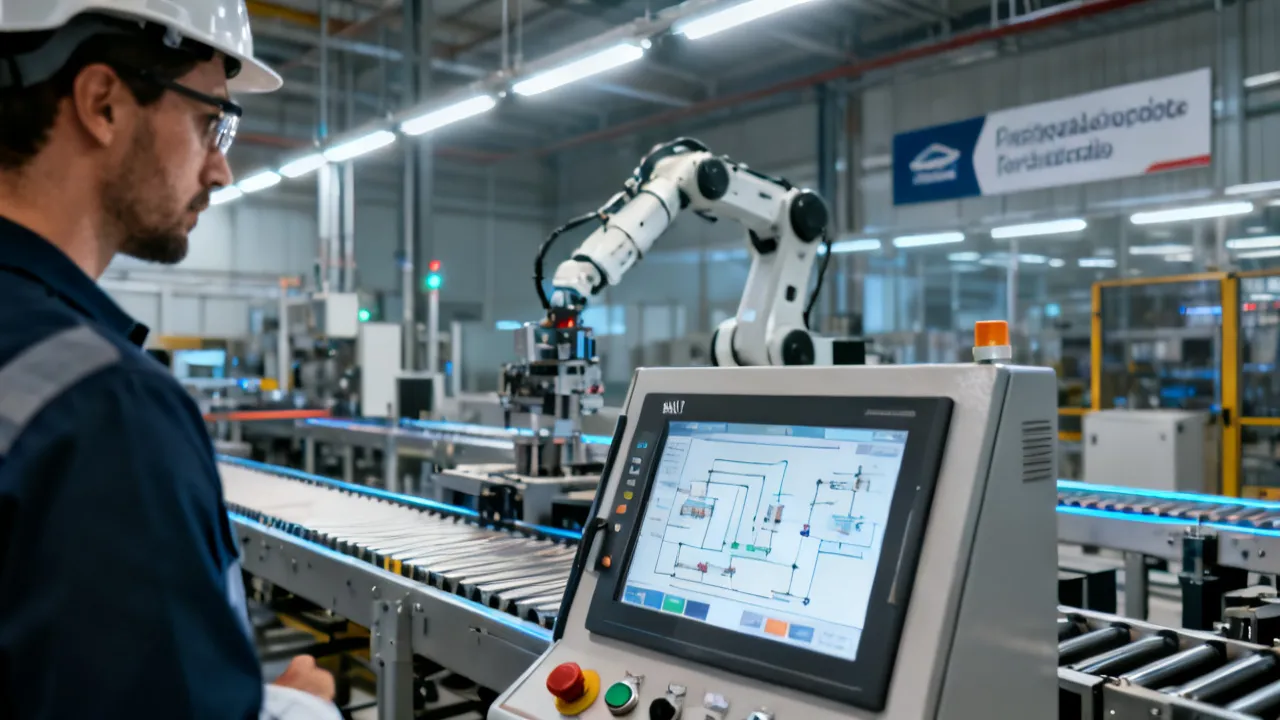
Um Scenario Automação bem desenhado transforma decisões operacionais em regras executáveis: você deixa de “improvisar no chão de fábrica” e passa a orquestrar o processo com consistência. O resultado típico é maior estabilidade entre turnos, menos retrabalho e uma base mais sólida para melhoria contínua. Porém, para chegar a esse patamar, é necessário tratar o cenário como um artefato de engenharia: com critérios de qualidade, validação e rastreabilidade.
Ao abordar Scenario Automação, vale começar pelo que a indústria realmente exige: confiabilidade sob variação (materiais, padrões de entrada, ritmo de produção), controles de segurança (intertravamentos e gestão de falhas) e integração coerente com TI/OT. Em outras palavras, não basta “automatizar”: é preciso especificar, testar e operar.
Neste artigo, você verá uma visão de especialista sobre como estruturar um cenário de automação, quais decisões importam e como sustentar a implementação ao longo do ciclo de vida. A proposta é objetiva e aplicável a diferentes plantas e níveis de maturidade.
Em projetos de automação, a diferença entre “funcionar” e “performar” costuma estar na forma como o cenário é definido. Um bom Scenario Automação:
Em cenários reais, as falhas raramente são “do sistema” como um todo; elas emergem de lacunas de especificação, parâmetros não calibrados, transições mal definidas ou integrações incompletas. Por isso, o foco deve estar em modelagem, validação e governança.
Há um aspecto cultural por trás disso. Em muitos lugares, a automação é tratada como “programa”: altera-se o código, sobe-se em produção e espera-se que o comportamento seja o esperado. Isso funciona por um tempo, até o momento em que a operação, a qualidade, a manutenção e a engenharia passam a conviver com variações — e aí o código deixa de representar o processo. Quando você passa a trabalhar com Scenario Automação, você reancora o sistema na lógica do processo. O código vira um espelho controlado do comportamento desejado, e não uma coleção de atalhos.
Essa mudança de mentalidade tem implicações diretas em previsibilidade. Previsibilidade não é “prometer que nunca falha”; é conseguir responder rápido quando falha, entender o porquê e corrigir sem colapsar a operação. Um cenário bem feito reduz o intervalo entre “surgiu um problema” e “encontrei a causa provável”, porque a lógica do sistema deixa trilhas.
Antes de entrar na construção do cenário, vale reconhecer os sinais mais comuns de que a automação está sem Scenario Automação real (ou está em nível insuficiente). Os sinais típicos incluem:
Esses sinais não são “culpa” do time; eles são a consequência natural de automação que não foi especificada como um modelo de comportamento. Sem estado/transição e sem contratos de dados, o sistema vira uma resposta emergente a eventos, e emergências são difíceis de prever.
Para construir um Scenario Automação robusto, pense em camadas. Um desenho excessivamente “feito na pressa” tende a falhar na operação. Já uma abordagem em camadas facilita manutenção e evolução.
1) Estado e transições
Defina estados do processo (por exemplo: preparação, execução, inspeção, espera, recuperação) e descreva as transições com condições claras. Isso reduz efeitos colaterais quando sensores variam ou quando há variações na entrada.
Em termos práticos, “estado” não é apenas um rótulo. Estado implica semântica: o que o equipamento está fazendo, que entradas são relevantes, quais saídas devem ser consistentes e qual comportamento é esperado quando o ambiente muda. Uma transição, por sua vez, deve ser completa (todas as condições necessárias) e restrita (todas as condições que impedem a transição).
Uma boa prática é escrever, para cada transição, uma frase do tipo: “Se condições A, B e C ocorrerem em um estado X, então executar ações Y e ir para estado Z; caso contrário, manter estado e registrar evidência”. Isso força o desenho a ser auditável e testável.
2) Sinais e contratos de dados
Mapeie sinais (digitais/analógicos), serviços e variáveis de processo. Defina como os dados devem ser interpretados e quais valores representam condições válidas, inválidas ou incompletas.
Contratos de dados são o que impede que “o mesmo tag com valor diferente” seja tratado como “o mesmo significado”. Exemplo: um sensor de presença pode ter valores 0/1 válidos, mas também pode indicar “ausência de sinal” (falha de cabo, saturação, rede quebrada) que não deve ser confundida com ausência real do produto. Para isso, você precisa de:
3) Regras de negócio (lógica do cenário)
Aqui entram as decisões: quando iniciar, quando pausar, como reagir a falhas, quando exigir verificação humana e como registrar eventos.
As regras de negócio em automação são, em essência, um conjunto de políticas. Exemplos típicos:
Em vez de “escrever lógica”, você está desenhando políticas operacionais que precisam ser testadas como tais.
4) Segurança e modos de operação
Intertravamentos e modos (manual, automático, manutenção) precisam estar vinculados ao cenário. Um cenário sem governança de segurança é um risco operacional.
Segurança não é apenas um conjunto de permissivos; é uma camada de comportamento sob condições de falha. Um cenário profissional define:
Além disso, a segurança deve ser testável e rastreável. Isso significa que a lógica de segurança não pode ficar “misturada” ao resto sem evidência do que foi projetado para quê.
5) Observabilidade
Registre eventos, códigos de falha, tempos de ciclo e mudanças de estado. A observabilidade é o que viabiliza diagnósticos e melhoria contínua.
Observabilidade envolve mais do que logs. Inclui:
Você solicitou integração de price information e detalhes de fornecedor; entretanto, nenhum valor numérico, faixa de preço, nome de fornecedor ou localização específica foi fornecido na solicitação. Para evitar estimativas sem base, este artigo trabalha com um modelo de composição de custo (sem números não verificados) e com critérios que você pode usar para solicitar cotações.
Em Scenario Automação, o custo costuma se concentrar em:
Ao solicitar propostas, peça que fornecedores detalhem escopo por artefatos (documentação do cenário, matriz de requisitos, estratégia de testes, padrão de logs e critérios de sucesso). Assim, o preço deixa de ser uma “caixa preta” e vira comparação objetiva entre abordagens.
Um ponto crítico: projetos de automação frequentemente subestimam o “custo invisível” de alinhamento. Quando o cenário é bem especificado, o alinhamento é antecipado e documentado. Quando não é, o alinhamento aparece em campo como retrabalho. Por isso, ao avaliar propostas, procure por evidências de que o fornecedor:
Se a proposta não fala disso, o “preço” pode estar baixo no papel, mas tende a emergir como custo operacional em atraso, instabilidade e “depender de pessoa”.
Na prática, os melhores resultados surgem quando o Scenario Automação é tratado como um produto: com ciclo de vida, controle de versões e trilhas de auditoria. Isso reduz risco ao evoluir o processo e facilita auditorias de qualidade.
Considere também que automação moderna não é apenas lógica; ela exige disciplina de engenharia. Um cenário “funcional” mas sem governança tende a degradar ao longo do tempo: mudanças pequenas se acumulam, as exceções não são documentadas e a equipe perde confiança no comportamento do sistema.
Para orientar a qualidade, use critérios como:
Uma prática que ajuda muito é criar uma matriz “Estado x Evento” que mostre o que acontece quando um evento ocorre em um estado específico. Essa matriz vira uma fonte única de verdade para discutir e validar o cenário.
Outra prática relevante é o “controle de mudanças” do cenário. Não basta versionar código; é preciso versionar o modelo: o diagrama de estados, a tabela de transições, a semântica dos sinais, os critérios de aceite e o padrão de logs. Sem isso, o comportamento do sistema pode mudar sem que o time tenha consciência do que mudou.
Um Scenario Automação raramente vive isolado. Ele precisa interagir com:
O ponto crítico é evitar “adaptações ad hoc” que criam dependência invisível. Ao modelar estados e contratos de dados, você reduz efeitos colaterais de mudanças em sensores, timers e condições de rede.
Em termos arquiteturais, vale separar camadas funcionais:
Quando essas camadas se misturam, o cenário perde clareza. Por exemplo: se a lógica de decisão depende diretamente de “como o HMI envia um sinal” ou “como o SCADA formata um valor”, qualquer ajuste na interface quebra a lógica. Contratos de dados e observabilidade são justamente para reduzir esse acoplamento.
Antes da implementação em produção, uma validação consistente é indispensável. A abordagem recomendada é combinar:
Essa disciplina é justamente onde o Scenario Automação ganha credibilidade: você consegue mostrar evidência técnica de que o cenário se comporta conforme especificado.
Um erro comum é validar apenas “fluxos felizes”. Em automação industrial, quase todos os acidentes de previsibilidade acontecem nos “fluxos ruins” — quando o processo entra em condições fora do padrão. Por isso, a estratégia de validação deve incluir:
Além disso, é importante definir critérios de evidência. Em vez de “testamos e parece”, você precisa de registros: logs gerados, sequência de eventos, comparação com comportamento esperado e anexos que provem que os testes ocorreram.
A seguir, organizamos o que costuma diferenciar uma implementação simples de uma implementação profissional de Scenario Automação. Use como referência para alinhar expectativas com equipes internas e fornecedores.
| Aspecto | Implementação básica | Implementação profissional (recomendada) | Condição/Pré-requisito | Como verificar |
|---|---|---|---|---|
| Modelagem do cenário | Fluxo linear com exceções pontuais | Estados, transições e recuperação bem definidos | Mapeamento de processos e principais variações | Checklist de estados e matriz de transições |
| Contratos de dados | Leituras “diretas” sem semântica formal | Semântica, faixas válidas e tratamento de ausências | Catálogo de tags e requisitos de qualidade do dado | Validação de entradas/saídas em testes controlados |
| Segurança operacional | Intertravamentos isolados | Intertravamentos vinculados aos modos e ao cenário | Regras de segurança e arquitetura definida | Teste de cenários de falha e modo de recuperação |
| Observabilidade | Alarmes e logs mínimos | Rastreio de eventos, tempos e códigos de falha | Estratégia de logging e retenção | Auditoria de registros após testes e simulações |
| Testes e aceite | Avaliação em bancada sem critérios formais | Critérios objetivos, casos de borda e trilha de evidências | Definição de “aprovado” antes da execução | Plano de testes com evidências anexadas |
| Handover e evolução | Entrega “operacional” sem controle de mudanças | Gestão de versões, documentação e processo de change | Política de controle de alterações | Conferência de versionamento e documentação do cenário |
O objetivo é reduzir risco e aumentar a clareza para o time. A sequência abaixo funciona como um roteiro prático para avançar com Scenario Automação com governança.
Para que Scenario Automação não vire um projeto “dependente de uma pessoa” ou “difícil de manter”, algumas condições precisam estar presentes desde o início:
Um detalhe que costuma ser negligenciado é a definição de “degradação controlada”. Quando um sensor falha, nem sempre é desejável abortar o processo; às vezes a operação pode continuar em modo reduzido. Para isso, o cenário precisa prever:
Se essa degradação não é modelada, o time tende a tratar qualquer falha como “trip geral”, gerando paradas excessivas e criando cultura de burlar intertravamentos.
Embora listas de requisitos e diagramas sejam importantes, o que realmente separa um bom cenário de um cenário mediano costuma estar em decisões “pequenas” e inevitáveis. Exemplos:
Essas decisões precisam estar documentadas no próprio Scenario Automação. Caso contrário, a lógica vira um “somatório de patches” que impede previsibilidade.
Há uma tensão recorrente: estados demais tornam o cenário difícil de manter; estados de menos tornam o cenário “caixa-preta”. A pergunta prática é: qual é o nível certo de granularidade?
Uma regra pragmática: a granularidade deve ser suficiente para responder perguntas operacionais e de qualidade. Se você precisa saber “em qual etapa exatamente ocorreu falha” para agir, então essa etapa deve ter estado próprio ou pelo menos um registro contextual.
Um modelo comum é separar em três níveis:
Essa separação ajuda a manter o diagrama compreensível, sem perder rastreabilidade. O essencial é que falhas relevantes tenham contexto e que transições críticas sejam explícitas.
Observabilidade é uma disciplina. Não basta registrar “o alarme disparou”. O que você precisa é conseguir reconstruir a sequência de decisão do cenário.
Em um Scenario Automação profissional, eventos e logs devem seguir uma estrutura consistente. Exemplos de categorias que valem atenção:
Um bom padrão evita “ruído”. Observabilidade não significa logar tudo sempre; significa logar o suficiente com critério. Em ambientes industriais com alto volume de eventos, excesso de logs atrapalha diagnóstico e aumenta custo de armazenamento. Por isso, você precisa de:
Quando isso é feito desde o início, melhorias futuras (como dashboards de OEE, análises de falha por tipo e correlação com qualidade) deixam de ser “projetos paralelos” e passam a ser consequência natural do cenário.
Um Scenario Automação deve definir como o sistema reage a falhas. Reagir significa: classificar, decidir ação, executar, e registrar. Sem isso, a falha vira caos.
Uma abordagem útil é dividir falhas em categorias:
Com categorias, o cenário decide de forma consistente. Por exemplo:
Essa “recuperação governada” é a base para previsibilidade. Sem isso, o sistema apenas interrompe e volta para um estado confuso, forçando operadores a descobrir o que fazer.
Modos de operação (manual/auto/manutenção) frequentemente viram um sistema paralelo: botões que “habilitam” ou “desabilitam” coisas sem que a lógica de estado do cenário seja considerada. O resultado é risco operacional e comportamento inconsistente.
Um princípio de arquitetura: o modo não é apenas uma flag; ele define permissões e trajetórias. Um cenário bem feito:
Uma prática profissional é estabelecer um “estado de estacionamento” em cada modo. Por exemplo, ao entrar em manutenção, o cenário leva o equipamento a uma posição segura e registra o estado real. Ao sair, exige reconciliação (por exemplo, confirmar que guardas estão fechadas e sensores estão válidos).
Isso reduz a necessidade de “memória do operador” e melhora a segurança.
Qualidade e rastreabilidade não dependem apenas do laboratório; dependem do histórico do processo. Se o cenário não registrar corretamente eventos e estados, a qualidade fica sem evidência e a auditoria vira um exercício manual.
Um Scenario Automação deve definir o que é um “registro de qualidade” e quando ele deve ser emitido. Exemplo:
Quando qualidade é acoplada ao cenário, as decisões de inspeção deixam de ser “um relatório posterior” e passam a ser parte da orquestração. Isso aumenta consistência entre o que o operador vê no HMI e o que é registrado no sistema corporativo.
Ao falar de integração OT/IT, existe um elemento crítico: cibersegurança e integridade. Um cenário que recebe comandos ou dados de fora precisa garantir que:
Mesmo que cibersegurança seja tratada por camadas de rede e políticas corporativas, o Scenario Automação deve incluir validações semânticas. Por exemplo: se o MES fornece um comando de autorização, o cenário deve validar consistência (ID do ciclo, estado compatível, modo permitido). Isso evita execução fora de contexto.
Na prática, isso reduz vulnerabilidades operacionais: a automação deixa de ser “ingênua” e passa a tratar entrada como potencialmente inconsistente.
Testes são onde o cenário se torna “engenharia”, não opinião. Um plano de testes robusto deve incluir:
Além disso, deve existir um mapeamento claro entre requisito e teste (rastreabilidade). Caso contrário, a equipe sempre vai discutir “o que foi testado” e “o que não foi”.
Um exemplo de critério objetivo que é comum em cenários bem desenhados:
Esses critérios precisam ser acordados antes dos testes. A previsibilidade vem da disciplina de avaliação, não apenas da disciplina de lógica.
Comissionamento costuma ser o momento onde o cenário encontra o mundo real: ruído elétrico, variações mecânicas, diferenças de calibração, atrasos de comunicação, comportamento real de sensores. Por isso, comissionar não é só “rodar e ver se funciona”.
Um comissionamento bem planejado considera:
Quando esses pontos são tratados, o cenário reduz surpresas e acelera aprendizagem. Quando não são, cada “surpresa” vira improviso, e o ciclo de retrabalho se estende.
Depois de colocar em operação, o Scenario Automação precisa continuar saudável. Isso envolve handover e evolução controlada.
Handover não é apenas entregar um arquivo. É entregar compreensão. Deve incluir:
Para evolução, a governança de mudanças é crucial. Mudanças podem vir de engenharia (ajuste de lógica), manutenção (troca de sensores), qualidade (mudança de regra de inspeção), TI (ajuste de integração). O cenário precisa ser capaz de absorver mudanças sem perder rastreabilidade.
Um bom processo de change controla:
Sem isso, o cenário se degrada ao longo do tempo e volta a se tornar dependente de conhecimento tácito.
Refere-se à estrutura de estados, regras e transições que descrevem como o sistema deve se comportar durante o processo, incluindo exceções e recuperação. Em vez de automatizar apenas passos isolados, você automatiza decisões e trajetórias operacionais de forma governada.
Não. Mesmo em sistemas menores, o conceito é útil: basta haver variabilidade e necessidade de padronizar comportamentos entre diferentes condições. O ganho costuma ser maior quando há muitos modos, falhas previsíveis e necessidade de rastreabilidade.
O caminho é definir casos de teste com métricas: tempos de transição, comportamento em falhas específicas, consistência de logs, taxa de ocorrência por tipo de evento e padrões de recuperação. Os critérios devem ser acordados antes dos testes.
O Scenario Automação deve incluir lógica de validação, filtros e critérios de aceitação de leitura. Além disso, é importante tratar “ausência de dado” e estados de degradação, para evitar que o sistema entre em modos não previstos.
Você deve mapear quais eventos e variáveis o cenário emite e como eles se refletem em telas operacionais e registros. Uma prática profissional é padronizar códigos de evento, mensagens e estrutura de logs para facilitar diagnóstico e auditoria.
Sim, desde que você separe componentes genéricos (por exemplo, estados padrão, recuperação e observabilidade) de componentes específicos (tags, parâmetros e regras dependentes do processo). Essa modularidade é um dos benefícios centrais de um Scenario Automação bem projetado.
Solicite entregáveis claros: diagrama de estados, matriz de transições, documentação de regras, plano de testes com critérios, estratégia de logs e evidências de comissionamento. Como não foram fornecidos dados de preço ou fornecedor na solicitação, a recomendação é comparar propostas por escopo e artefatos, não apenas por custo total.
Geralmente são: comportamento de modos (manual/auto/manutenção) em falhas, transições perigosas entre estados e ausência de clareza sobre recuperação. Por isso, a segurança deve estar ligada ao cenário, não tratada como um item separado.
Use gestão de mudanças: todo ajuste deve passar por impacto, atualização documental, revalidação e atualização de testes. Isso evita que o cenário perca consistência e rastreabilidade ao longo do ciclo de vida.
Não há um único padrão universal para todo setor, mas é comum usar modelagem por estados e transições, tabelas de condições, mapeamento de tags e critérios de teste. O importante é que a documentação seja auditável e compreensível para operação e manutenção.
Um Scenario Automação bem estruturado é mais do que uma sequência de ações: é um modelo de comportamento operacional com governança. Quando você define estados, transições, contratos de dados, segurança, observabilidade e critérios de aceite, o sistema deixa de ser frágil e passa a ser previsível. É assim que a automação evolui de “projeto” para “capacidade industrial”.



This guide explains how to evaluate SKU 750816 procurement and supplier fit for consistent quality and predictable lead times. Objectively, the keywords relate to identifying a specific item, comparing supplier capabilities, and validating sourcing conditions using documented specifications, commercial terms, and traceable documentation. The focus is practical decision-making grounded in standard supply-chain due diligence.
This guide explains how to approach Fygf with a disciplined sourcing method, focusing on pricing logic and supplier due diligence. Objectively, Fygf is treated here as a procurement-related keyword representing a specific product or service category. Background coverage clarifies how market pricing, lead times, documentation, and quality controls connect—so decisions can be made with confidence.
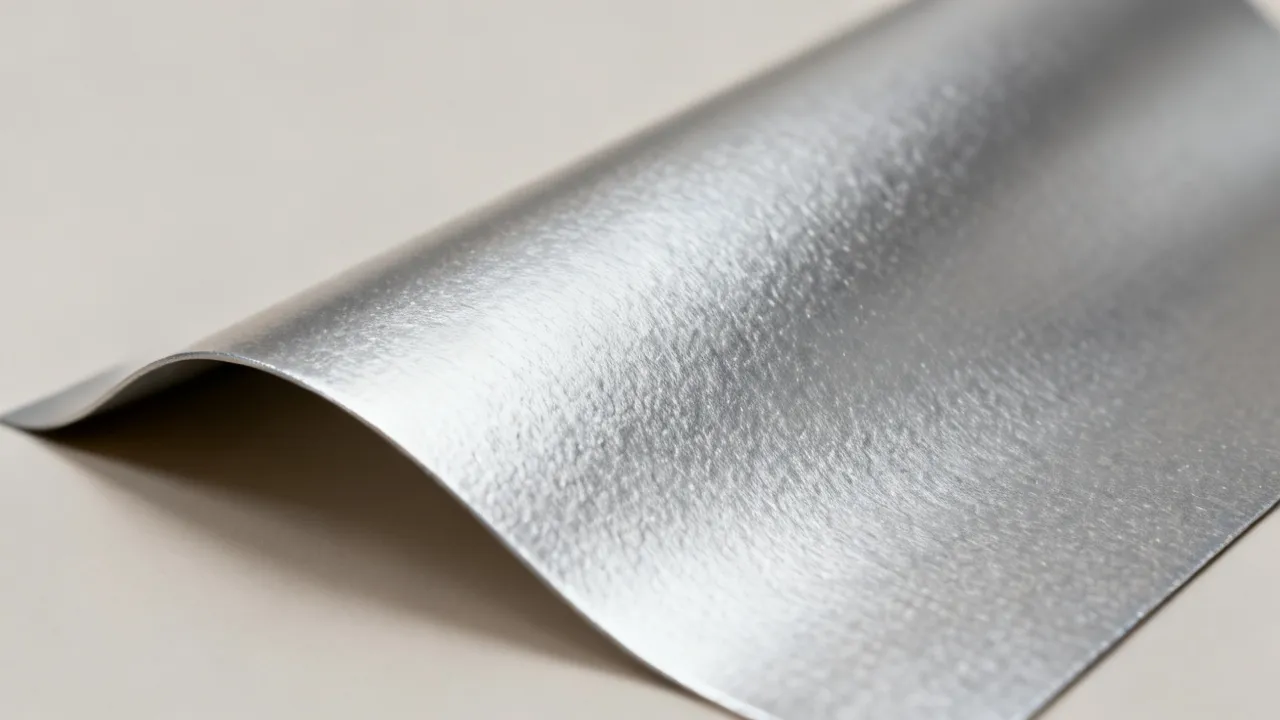
Fulepelata es un material metálico con aplicaciones decorativas e industriales donde importan el acabado, el espesor y la trazabilidad. Este documento explica, de forma objetiva, qué significa el término, por qué se valora en talleres y proyectos, y cómo comparar calidades al solicitar cotizaciones, junto con requisitos habituales de compra, criterios de recepción y preguntas frecuentes para una decisión informada.
Este guia explica, de forma objetiva, como funciona a gestão e organização de informações ligadas ao GSN Contagem, destacando boas práticas, critérios de escolha e cuidados essenciais. Em seguida, contextualiza o termo no ambiente corporativo, discutindo por que empresas utilizam padronização e controles para reduzir riscos operacionais e melhorar a governança.
This guide explains how to evaluate Uu-related pricing and supplier options with a disciplined, risk-aware approach. Objectively, “Uu” functions as a label used across procurement and product catalogs to reference a specific item set or internal code. The article outlines sourcing criteria, supplier validation, and decision conditions for consistent outcomes.
This guide explains how “9i” and related terms—especially “ ”—can be evaluated for smart sourcing decisions, with an objective lens on what to verify before choosing a supplier. It outlines background context, selection criteria, and practical workflows so teams can compare options consistently, manage requirements, and reduce procurement risk while maintaining quality standards.

