Este guia explica como interpretar a Portaria 4279 e aplicá-la de forma consistente na rotina de conformidade. Em termos objetivos, a portaria funciona como um instrumento normativo que orienta exigências, prazos e procedimentos ligados à regularidade de atividades reguladas. O texto apresenta leitura operacional, pontos de atenção e respostas às dúvidas mais comuns.
A Portaria 4279 deve ser tratada como um marco de governança regulatória: antes de qualquer adequação operacional, é essencial compreender quais requisitos estão vinculados ao seu escopo, quais documentos precisam ser revisados e como os controles internos devem ser ajustados para sustentar a conformidade. Para uma implantação bem-sucedida, a recomendação de um especialista é seguir um fluxo de trabalho: mapear o que a norma demanda, traduzir as exigências em controles verificáveis, testar rotinas (inclusive evidências) e só então escalar o cumprimento para áreas correlatas.
Em ambientes regulados, “estar em conformidade” não é apenas cumprir o texto: é demonstrar, de forma auditável, que procedimentos, registros e responsabilidades estão alinhados ao que a Portaria 4279 requer. Essa abordagem reduz retrabalho, limita riscos de não conformidade e melhora a previsibilidade de fiscalizações. Além disso, ela tende a diminuir a dependência de “memória organizacional” (pessoas) e a concentrar o conhecimento em processos e artefatos que resistem ao ciclo de mudanças naturais da rotina (turnover, reorganizações, expansão de escopo e terceirizações).
Na prática, muitas organizações cometem o erro de olhar para a portaria como um documento jurídico a ser “protocolado” ou “acompanhar” internamente. Contudo, o que costuma impactar de verdade são requisitos que afetam: 1) como você documenta, 2) como você aprova e valida, 3) como você mantém evidências, 4) como você mede aderência, 5) como você trata desvios, e 6) como você assegura consistência entre unidades e parceiros.
Por isso, o caminho correto é tratar a Portaria 4279 como um conjunto de requisitos que devem ser transformados em controle interno, com mecanismos de execução e comprovação. Esse entendimento orienta a definição de um plano de ação realista, com cronograma, responsáveis, critérios de aceitação e rotinas de monitoramento contínuo.
Normas como a Portaria 4279 frequentemente impactam rotinas administrativas, técnicas e de gestão documental. Um erro comum é interpretar o documento apenas como “orientação” sem transformar o conteúdo em critérios de verificação. Na prática, a qualidade da conformidade depende de:
Quando isso é feito com disciplina, a Portaria 4279 deixa de ser uma “peça normativa” distante e vira um conjunto de requisitos práticos, mensuráveis e consistentes. Para além da auditoria, essa abordagem melhora a qualidade interna: padroniza rotinas, reduz retrabalho, dá previsibilidade ao time e cria um “padrão de decisão” para lidar com dúvidas frequentes (o que fazer quando faltar dado, quando ocorrer exceção, quando houver atraso, quando surgirem inconsistências).
Outra vantagem importante é que a leitura operacional facilita a criação de governança de evidências. Em auditorias, o que geralmente define aprovação ou reprovação não é apenas a execução “no papel”, mas a capacidade de apresentar comprovação objetiva. Portanto, o objetivo deve ser garantir que cada obrigação da Portaria 4279 esteja associada a um tipo de evidência que seja: (i) produzida no tempo correto, (ii) armazenada de forma recuperável, (iii) versionada quando necessário e (iv) protegida contra adulteração ou perda de integridade.
Independentemente do segmento, o valor técnico do texto normativo tende a aparecer em elementos como: prazos, responsabilidades, condições, documentação exigida e limites de atuação. Para tornar isso executável, use critérios de verificação (checkpoints) que respondam perguntas objetivas:
Esse método reduz interpretações subjetivas e ajuda equipes a executarem com uniformidade—um ponto crítico quando múltiplas áreas participam da rotina. Além disso, ao transformar exigências em critérios, a empresa passa a ter base para:
Para tornar isso ainda mais prático, uma boa prática é criar uma matriz de conformidade: linhas com cada requisito, colunas com evidência, responsável, frequência, método de verificação e status de atendimento. Mesmo quando a organização não usa ferramenta sofisticada, a matriz em planilha pode ser suficiente no início, desde que mantenha rastreabilidade e histórico de alterações.
Em auditorias e revisões internas, os problemas mais recorrentes geralmente não são “desconhecimento total”, e sim falhas de integração. Entre os riscos mais comuns:
Ao tratar a Portaria 4279 como projeto de conformidade e não como tarefa isolada, esses riscos tendem a diminuir significativamente. Vale destacar alguns riscos adicionais que aparecem em ambientes com sistemas e terceirização:
Outro risco relevante é o de “conformidade de curto prazo”: a empresa implementa controles rapidamente para passar por uma auditoria, mas não cria ciclos de monitoramento. Em seis ou doze meses, a rotina começa a degradar. Por isso, a implantação deve vir acompanhada de governança de revisão periódica.
Para apoiar a implantação, observe a comparação abaixo entre abordagens comuns. O objetivo é auxiliar a priorização do trabalho de conformidade ao lidar com a Portaria 4279.
| Aspecto | Abordagem recomendada | Abordagem que costuma falhar |
|---|---|---|
| Leitura do texto | Transformar requisitos em critérios verificáveis e mapear impactos | Fazer apenas interpretação jurídica sem conversão para procedimentos |
| Evidências | Definir registros auditáveis e periodicidade de manutenção | Manter evidências esparsas ou não padronizadas |
| Responsáveis | Designar RACI por processo (execução, revisão, validação) | Responsabilidade difusa e rework constante |
| Teste antes de escalar | Pilotos e validação com indicadores de conformidade | Escalar direto sem validação operacional |
| Tratamento de desvios | Fluxo de não conformidade com ações corretivas e preventivas | Correção pontual sem análise de causa |
| Governança | Monitoramento contínuo e revisão periódica dos controles | Atividade “one-off” sem ciclo de melhoria |
Uma observação útil: se a sua organização ainda não tem maturidade em controles, a abordagem recomendada tende a demandar mais esforço no início (mapeamento, transformação em critérios e criação de evidências padronizadas). No entanto, o custo “se paga” mais tarde com menor rework, menos retrabalho de auditoria e maior velocidade de resposta quando surge uma pergunta do fiscal, um pedido de evidência ou um desvio em campo.
Como base de boas práticas para implantação e auditoria de controles, é comum utilizar referenciais amplamente adotados de gestão de conformidade e governança. Em termos gerais, metodologias como gestão por processos, controle interno, gestão de riscos e abordagem baseada em evidências são consistentes com diretrizes reconhecidas no ecossistema de conformidade. Para sustentação de conceitos, profissionais frequentemente se apoiam em normas e guias internacionais como as da ISO relacionadas a gestão e auditoria, além de guias de boas práticas de controles internos amplamente utilizados no setor público e corporativo.
Em termos práticos, ao usar esses referenciais você tende a favorecer: (i) previsibilidade dos controles (o que será feito, por quem e quando), (ii) robustez do desenho do controle (capacidade de detectar ou prevenir falhas), (iii) eficácia operacional (controle realmente funciona no dia a dia), (iv) efetividade (o controle reduz risco de forma proporcional) e (v) manutenção (controle atualizado quando o processo ou o risco muda).
Observação importante: este guia é orientativo. Para decisões finais, recomenda-se confirmar o texto vigente da Portaria 4279 e eventuais atos complementares/interpretativos aplicáveis ao seu caso específico.
A seguir, um roteiro prático em sequência lógica—pensado para reduzir ambiguidades e aumentar auditabilidade. Para maximizar o valor desse roteiro, é recomendado que a organização adote uma governança de projeto com acompanhamento de status (ex.: “concluído”, “em execução”, “em validação”, “pendências”) e que toda decisão que impacte o desenho de controles seja registrada (mesmo que seja simples), para manter rastreabilidade interna do porquê de cada escolha.
Revise quais áreas, processos e tipos de atividade estão potencialmente vinculados às obrigações. Se a sua organização opera com múltiplos fluxos, defina fronteiras e eventos (ex.: rotinas operacionais, requisitos de registro, comunicação, documentação e inspeções).
Para delimitar escopo com mais precisão, vale incluir três camadas de análise:
Se a sua empresa trabalha com unidades descentralizadas, delimitar o escopo inclui identificar “variações normais” entre unidades. Por exemplo: mesmo processo pode ter pequenas diferenças de formato de evidência, periodicidade ou ferramenta. Essa informação deve entrar no mapeamento, porque a conformidade precisa considerar consistência suficiente para auditoria, sem necessariamente exigir que todos usem o mesmo sistema (desde que evidência, registro e trilha sejam equivalentes e verificáveis).
Separe obrigações em unidades operacionais. Cada unidade deve ter: ação esperada, frequência/prazo, evidência exigida e critério de aceitação. A tradução deve ser suficientemente clara para que diferentes equipes apliquem do mesmo modo.
Para “traduzir” corretamente, uma prática eficaz é transformar o requisito normativo em uma declaração que comece com verbos acionáveis. Por exemplo, em vez de “deve haver comunicação”, você transforma em “enviar comunicação para X dentro de Y dias, registrando protocolo e anexando documento Z”. O mesmo vale para obrigações de registro: em vez de “manter documentação”, a tradução vira “registrar o formulário A em sistema B, com campos obrigatórios C, D e E, e arquivar por período N”.
Outra recomendação é criar critérios de aceitação que sejam mensuráveis. Quando critérios dependem de julgamento subjetivo, surgem divergências na execução e na auditoria. Se houver critérios subjetivos inevitáveis, é essencial reduzir a subjetividade por meio de: exemplos, parâmetros mínimos, templates, checklists operacionais e mecanismos de revisão por um responsável qualificado.
Para apoiar a consistência, é útil manter uma “biblioteca de evidências” que descreva: que evidência atende o requisito, que campo/elemento dentro da evidência comprova a conformidade, quais são os formatos aceitos e quais são os erros mais comuns (por exemplo, campos em branco, data divergente, anexos faltantes, versão incorreta do documento).
Compare o que vocês já fazem com o que a Portaria 4279 demanda. O objetivo não é “substituir tudo”, e sim localizar lacunas: ausência de registro, ausência de periodicidade, falha em validação, ou controle que não garante rastreabilidade.
Essa etapa normalmente é onde o projeto ganha (ou perde) eficiência. Se você faz apenas uma comparação superficial, corre o risco de redesenhar controles quando bastaria ajustar evidências ou periodicidade. Por outro lado, se você faz uma análise muito profunda desde o início, pode consumir tempo e postergar decisões.
Uma forma equilibrada é trabalhar com três níveis de lacuna:
Ao classificar as lacunas, você consegue priorizar: atacar primeiro as lacunas de evidência e execução onde o risco de auditoria falhar é maior. Em seguida, você redesenha controles de desenho para reduzir fragilidade estrutural.
Formalize procedimentos e modelos de evidência. Uma boa prática é criar padrões de documentos (templates) e regras de versionamento. Se houver dados digitais, defina governança de logs, trilhas de auditoria e permissões.
Desenhar procedimentos é mais do que escrever um texto interno. Envolve especificar:
No desenho de evidências auditáveis, vale considerar aspectos de integridade. Se você produz documentos digitais, é importante definir se o armazenamento é “somente leitura” após aprovação, como lidar com versões, como evitar substituições sem trilha e como registrar quem gerou, revisou e validou cada item. Em contextos regulados, a ausência de trilha de auditoria pode ser interpretada como fragilidade do controle, mesmo quando o conteúdo “parece correto”.
Outra frente importante é padronizar templates. Quando cada unidade usa uma estrutura diferente, a auditoria vira uma “caça ao tesouro”: o fiscal precisa comparar evidências de formatos variados, o que aumenta o tempo de auditoria e a chance de inconsistência. Templates não devem ser excessivamente engessados; mas devem garantir que os elementos mínimos necessários para comprovação estejam presentes, com campos obrigatórios e validações.
Estabeleça quem executa, quem revisa e quem valida. Garanta segregação quando houver risco de conflito. O ganho aqui é reduzir inconsistências e acelerar correções quando algo sai do planejado.
Para tornar essa etapa eficaz, use o modelo RACI (Responsible, Accountable, Consulted, Informed) ou equivalente. O ponto crítico é evitar cenários em que a mesma pessoa (ou o mesmo grupo) execute e valide sem verificação independente quando o risco exigir segregação. Mesmo em estruturas menores, você pode mitigar isso com revisão por outra função, validação por amostragem ou mecanismo de revisão independente (por exemplo, controle de qualidade).
Além de responsabilidades, é crucial definir uma “trilha de revisão” temporal. Ou seja: quando um documento ou registro é gerado, há um período para revisão? Qual a janela de tempo para correção antes de considerar a evidência final? Há regra para urgência? Isso evita a situação comum em que o registro é “feito” mas fica sem validação até o final do mês, comprometendo conformidade com prazos ou dificultando identificação de desvios.
Uma trilha de revisão bem desenhada também ajuda em auditorias porque mostra que existe governança. Se a organização consegue apresentar evidências do ciclo de revisão (quem revisou, quando revisou e o que foi corrigido), a credibilidade do sistema aumenta significativamente.
Antes de consolidar o cumprimento, realize testes com cenários reais ou simulados. Avalie se o time consegue produzir as evidências no tempo correto e com o padrão exigido. Ajustes finos nesta etapa evitam retrabalho posterior.
Treinamento não deve ser apenas uma palestra ou envio de material. Ele deve ser orientado a prática e a evidência. Boas práticas incluem:
Ao planejar testes, é útil adotar um conjunto de casos de teste com base em risco e frequência. Nem tudo precisa ser testado com profundidade igual. Priorize:
Após os testes, registre os resultados: quais evidências falharam, por que falharam, quais ajustes foram feitos em procedimentos e templates, e se houve necessidade de recalibrar critérios de aceitação.
Conforme o processo entra em operação, estabeleça frequência de monitoramento. Use indicadores de conformidade baseados em evidências (por exemplo, completude de registros e aderência a prazos). Faça revisões regulares dos controles e atualize conforme mudanças normativas.
Monitoramento não deve ser visto como “checagem burocrática”. É um mecanismo de aprendizagem contínua. Para isso, defina um ciclo de conformidade que inclua:
Indicadores úteis (exemplos) incluem: taxa de evidências completas, taxa de evidências dentro do prazo, taxa de registros sem validação, tempo médio entre execução e validação, número de não conformidades por tipo, e tempo de fechamento de ações corretivas. Acompanhar tendências é especialmente importante: às vezes a taxa de falhas é baixa, mas vem crescendo; isso pode sinalizar fadiga operacional, mudança de equipe, sobrecarga ou problema em sistemas.
Para que a conformidade seja sustentável, adote condições mínimas de funcionamento:
Além disso, em ambientes onde a auditoria depende de evidência digital, vale estabelecer condições técnicas e organizacionais:
Se terceirizados participam do fluxo, a condição de sustentabilidade exige algo adicional: criar requisitos contratuais e de governança para fornecedores. Em geral, isso inclui exigir evidências nos mesmos padrões, manter registros por tempo adequado, permitir auditoria (quando aplicável) e alinhar responsabilidades em caso de desvio.
Na prática, a Portaria 4279 funciona como um instrumento normativo que define requisitos e orientações que impactam rotinas de conformidade. O efeito real depende do seu escopo: quais atividades, processos e documentos estão sob obrigação.
É útil entender que, em conformidade regulatória, o “como” é parte do “o quê”. Ou seja: ainda que a portaria defina “o que” deve ser feito, a organização precisa decidir e comprovar “como” garante que isso será feito consistentemente. Por isso, a leitura operacional é decisiva para transformar texto em controles.
Você precisa cruzar o seu escopo de atuação com as obrigações descritas no texto vigente. O método mais seguro é mapear processos internos e identificar onde há interface com exigências previstas na portaria.
Em uma abordagem madura, essa verificação não é um evento único. Ela vira processo: quando a organização cria um novo serviço, muda um fluxo, adquire uma ferramenta, terceiriza uma etapa ou amplia geograficamente a operação, deve haver reavaliação de conformidade. Assim, a aplicabilidade não fica “presa” à realidade do passado.
Para auditoria e fiscalizações, normalmente não basta cumprir apenas a execução. A conformidade costuma exigir evidências auditáveis (registros, relatórios, logs, termos ou documentação correlata) que comprovem aderência.
Uma forma simples de pensar é: o procedimento descreve “como deveria ser”; a evidência mostra “como foi feito”. Auditorias focam na evidência, porque ela demonstra a execução real dentro dos critérios de tempo, forma e qualidade.
Organize por requisitos da Portaria 4279: crie um dossiê de conformidade com controles mapeados, templates de registros, trilhas de revisão e histórico de atualizações. Isso facilita tanto auditorias internas quanto externas.
Uma estrutura de pastas e dossiês com boa prática costuma incluir: (i) índice de requisitos, (ii) matriz de conformidade, (iii) procedimentos relacionados (com versão e aprovação), (iv) templates e instruções, (v) evidências por período, (vi) relatórios de monitoramento e auditorias internas, (vii) registros de não conformidade e ações corretivas, e (viii) histórico de mudanças da conformidade (incluindo decisões e justificativas).
Trate como não conformidade: registre o desvio, analise causa, aplique ação corretiva e preventiva, e valide a eficácia. Em seguida, atualize procedimentos e treine novamente se necessário.
Um desvio pode ocorrer por: erro humano, falha de sistema, falta de clareza no procedimento, mudança de processo não comunicada, sobrecarga operacional, ou requisito não entendido corretamente. A análise de causa deve ser proporcional ao impacto. Mesmo que o desvio seja pequeno, se ocorrer repetidamente, indica falha sistêmica (e a ação deve ser estrutural, não apenas paliativa).
Estabeleça monitoramento normativo e um ciclo de revisão. Sempre que houver atualização, reexecute o mapeamento de requisitos, ajuste controles e faça testes para garantir continuidade de aderência.
Para isso, é útil manter um procedimento de “gestão de mudanças regulatórias”. Ele define: quem monitora publicações, como comunica mudanças internas, como avalia impacto, como decide se é necessário alterar controles e quais evidências devem ser revalidas após a mudança.
Não. A implantação real envolve processos, qualidade, operações, tecnologia, documentação e treinamento. A área jurídica é fundamental para interpretação, mas a conformidade é executada no chão de operação e sustentada por evidências.
Em termos de governança, o jurídico deve atuar como “referência interpretativa”, enquanto as áreas operacionais desenham e executam controles. A função de conformidade (compliance) ou auditoria interna pode atuar como verificador independente e como suporte para metodologias e monitoramento.
O custo depende do nível de maturidade dos controles, da complexidade do processo e do volume de evidências requeridas. Como boa prática, faça uma análise de lacunas antes de projetar orçamento e cronograma, para evitar retrabalho.
O custo tende a se concentrar em cinco frentes: (i) tempo de mapeamento e desenho, (ii) atualização ou criação de procedimentos e templates, (iii) ajustes em sistemas (se necessário), (iv) treinamento e validações operacionais, e (v) monitoramento/auditorias internas pós-implantação. Organizações com controles já maduros tendem a ter menos custo incremental.
Sim—desde que o checklist esteja vinculado aos requisitos da Portaria 4279 e que as respostas do checklist correspondam a evidências reais. O checklist sozinho não substitui registros; ele organiza e direciona a verificação.
O checklist deve ser visto como uma ferramenta de execução e auditoria interna. Ele não substitui a matriz de conformidade e nem o dossiê de evidências. Uma boa prática é fazer o checklist gerar automaticamente rastreabilidade: ao marcar um item como “ok”, o auditor/avaliador liga isso a evidência (arquivo, link, referência de log, protocolo ou número do registro).
A gestão de riscos ajuda a priorizar. Se você identificar maior probabilidade e impacto de falhas associadas a certos requisitos, poderá focar primeiro nesses pontos, assegurando alocação eficiente de recursos e maior efetividade dos controles.
Além de priorização, a gestão de riscos ajuda a calibrar a intensidade do controle. Por exemplo, requisitos de alto impacto podem exigir validação mais robusta, revisão independente e auditorias frequentes; requisitos de menor impacto podem usar amostragem e periodicidade menor. O importante é que essa calibração seja documentada como parte do racional de conformidade.
A Portaria 4279 deve ser tratada como um conjunto de requisitos que precisa virar rotina operacional auditável. Quando você interpreta de modo técnico, transforma obrigações em critérios verificáveis, define responsabilidades claras, organiza evidências e cria um ciclo de monitoramento, a conformidade deixa de ser reativa e passa a ser previsível. Esse é o caminho mais seguro para reduzir não conformidades, melhorar a eficiência interna e sustentar respostas consistentes em análises e verificações.
Para que esse resultado seja realmente sustentado, vale manter a conformidade como um sistema vivo: procedimentos são atualizados, treinamentos são revisados quando muda a rotina, evidências são testadas em amostragens e desvios são tratados como oportunidades de melhoria sistêmica. Assim, a Portaria 4279 deixa de ser apenas um compromisso regulatório e vira uma vantagem competitiva de maturidade organizacional.
Se você quiser, descreva seu setor e o tipo de atividade (por exemplo, gestão documental, operação técnica, processos de registro ou rotinas administrativas). Com isso, posso adaptar o roteiro de conformidade para um modelo de dossiê e um plano de implantação alinhado ao seu cenário, incluindo estrutura de matriz de conformidade, modelo de evidência e sugestões de indicadores de monitoramento.



Este guia orienta, de forma prática e objetiva, como organizar decisões familiares envolvendo Antônio, um braz (contexto local) e o filh, com foco em planejamento, comunicação e acompanhamento contínuo. Em seguida, apresenta um panorama neutro sobre os termos e como eles aparecem em dinâmicas familiares e comunitárias no Brasil, incluindo boas práticas de registro e alinhamento de expectativas.
Este guia analisa, de forma objetiva, como os nomes “Antônio”, “braz” e “filh” podem aparecer em contextos brasileiros — especialmente em registros familiares e comunicações associadas. Em seguida, descreve o significado desses termos, como diferenciar uso pessoal e o uso relacionado a “braz” (por exemplo, como referência abreviada) e como organizar informações com segurança, consistência e boas práticas.
Este guia explica como interpretar a Portaria 4279 e aplicá-la de forma consistente na rotina de conformidade. Em termos objetivos, a portaria funciona como um instrumento normativo que orienta exigências, prazos e procedimentos ligados à regularidade de atividades reguladas. O texto apresenta leitura operacional, pontos de atenção e respostas às dúvidas mais comuns.
A escolha de uma Construtora BH Apartamentos deve considerar critérios técnicos, financeiros e de qualidade construtiva antes da assinatura. Este guia apresenta, de forma objetiva, como empresas do setor avaliam padrão de projeto, segurança e conformidade, além de orientar o comprador sobre o que verificar no processo de aquisição. O foco é apoiar decisões consistentes para diferentes perfis de moradia.
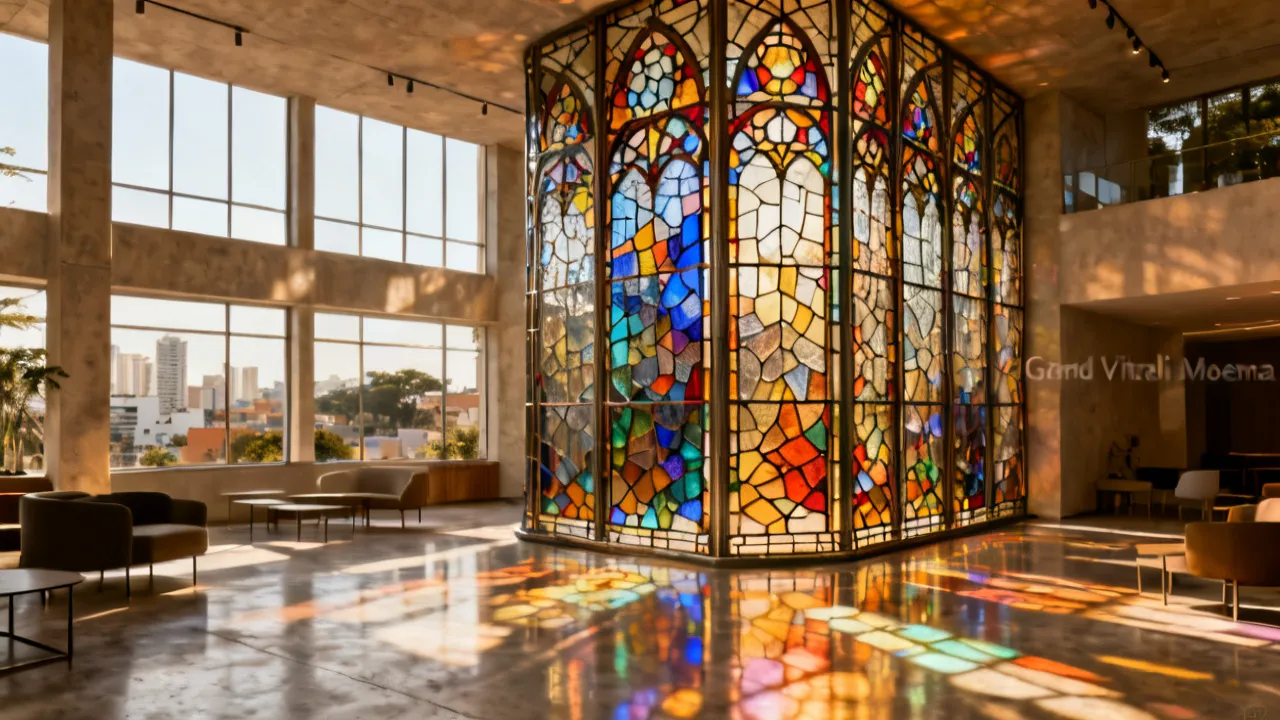
Grand Vitrali Moema brings together stained-glass artistry and architectural presence, guiding you from material choices to supplier coordination. This objective guide outlines what the keyword represents in practice—how vitrals are planned, produced, installed, and maintained—while comparing typical sourcing workflows and decision conditions. Learn how to evaluate quality without relying on vague claims.
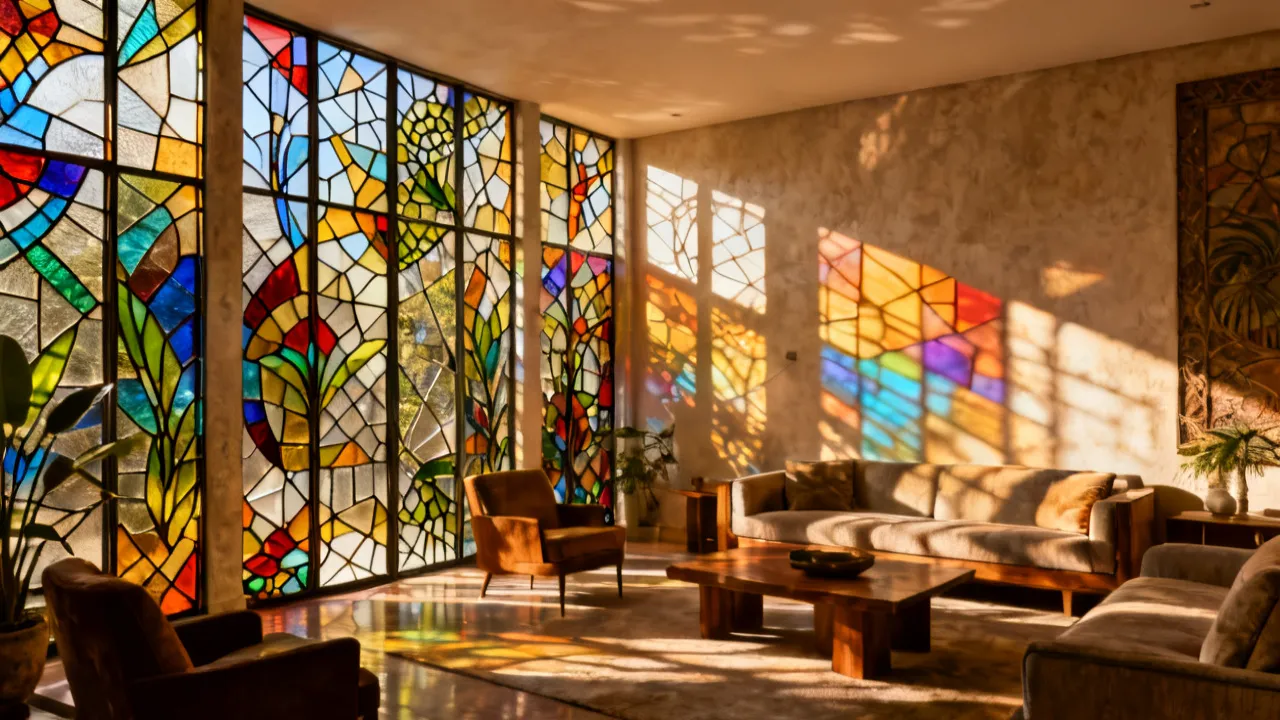
Grand Vitrali Moema is a distinctive stained-glass style that blends artistry, architecture, and placement planning. This guide provides an objective overview of what shoppers typically consider—design language, materials, installation conditions, and supplier evaluation. It then compares decision criteria in a clear table and ends with practical FAQs for informed, near-real-world project planning.

