Este guia explica como estruturar um Scenario Automação com base em boas práticas de projeto, testes e governança para reduzir riscos e melhorar a previsibilidade operacional. O texto contextualiza o que é automação orientada a cenários, por que a orquestração e a simulação importam, quais requisitos costumam aparecer em integrações e como alinhar decisões técnicas ao desempenho esperado.
Quando se fala em Scenario Automação, a prioridade não é “ligar e sair executando”, e sim desenhar um cenário operacional verificável: quais eventos disparam ações, quais dados entram na automação, quais regras devem ser obedecidas e como a operação reage a falhas. Em projetos industriais, esse desenho funciona como um mapa—e, na prática, acelera a implantação porque reduz ambiguidade entre áreas (operação, engenharia, TI e manutenção).
Do ponto de vista técnico, um Scenario Automação bem estruturado costuma contemplar: (i) definição de entradas/saídas; (ii) parametrização por condições de processo; (iii) tratamento de exceções; (iv) logs e rastreabilidade; e (v) testes de validação. Sem isso, a automação tende a virar um conjunto de rotinas difíceis de manter, com diagnósticos demorados e baixa previsibilidade.
Além disso, o “como” se implementa depende do ambiente: muitas organizações combinam sistemas de controle (ex.: PLC/SCADA), camadas de integração (ex.: barramentos industriais e middleware), e, em certos casos, analytics/IA para otimização. O cenário funciona como a cola que une essas camadas em uma lógica executável e auditável.
Antes de automatizar, vale também esclarecer expectativas de desempenho. “Automatizar” pode significar desde reduzir intervenção humana em uma sequência de passos até garantir que decisões sejam tomadas em tempo real sob restrições de segurança e qualidade. Por isso, um bom ponto de partida é alinhar o que é “tempo real” no seu contexto (milissegundos, segundos, minutos), qual o impacto de latência sobre a estabilidade do processo e quais variáveis são críticas (por exemplo: temperatura para atingir qualidade, pressão para segurança, velocidade para sincronismo). Essa clareza evita que o cenário seja desenhado com suposições erradas e que o comissionamento vire uma sequência de “ajustes de tentativa e erro”.
Outra frente essencial é a definição de autoridade operacional. Em muitos ambientes, existe hierarquia entre sistemas: o nível de controle (PLC) executa ações obrigatórias; o nível de supervisão (SCADA/HMI) orienta o operador; camadas de integração podem atualizar status e produzir relatórios. Se não ficar claro “quem manda” quando há divergência, o cenário pode alternar estados repetidamente ou entrar em loops de reconciliação. Em termos de engenharia de cenário, isso significa definir claramente: condições em que o sistema automático tem permissão para agir; condições que exigem validação do operador; e condições que forçam transição para modo seguro.
Por fim, há um aspecto de governança e risco que precisa ser definido antes da automação começar: quais mudanças em dados e regras do cenário exigem revalidação, testes adicionais ou aprovação formal. Em projetos de automação, é comum que o cenário evolua ao longo do tempo, mas sem controle de mudanças, a “versão” do cenário vira invisível. Isso gera dificuldade de auditoria e, principalmente, dificulta entender por que o comportamento mudou. Portanto, antes de automatizar, garanta trilha de auditoria, controle de versão e procedimento para rollout/rollback.
Em automação, a complexidade raramente está apenas no equipamento. Ela aparece na interação entre subsistemas: sensores, atuadores, regras de negócio operacional, protocolos de comunicação, janelas de tempo, tolerâncias e padrões de segurança. Um Scenario Automação organiza essa complexidade em estados e fluxos, com condições explícitas e comportamento definido em situações normais e anormais.
Segundo o guia Industrial Automation and Control publicado por instituições técnicas, a qualidade de sistemas de controle depende de engenharia disciplinada, validação e gestão de risco ao longo do ciclo de vida (por exemplo, práticas alinhadas a normas IEC e recomendações de segurança). Em termos práticos, cenários ajudam a demonstrar conformidade e consistência, porque o comportamento esperado fica documentado e testável.
Essa abordagem também tende a reduzir “dependência de pessoa”. Em ambientes industriais, existe conhecimento tácito: operadores experientes aprendem a “ouvir” o processo, interpretam alarmes com base em histórico e sabem qual ação costuma resolver. Quando essa lógica fica apenas na mente de especialistas, a automação corre o risco de reproduzir mal o comportamento. Um Scenario Automação transforma esse conhecimento em regras explícitas, com critérios, mensagens e ações, garantindo que a operação siga o mesmo padrão independentemente de quem está no turno.
Além disso, cenários tornam a automação mais resiliente durante variações. Processos raramente são iguais o tempo todo: lote A pode ter propriedades diferentes do lote B; desgaste de componentes modifica tempos e amplitudes; variações ambientais afetam instrumentos. Quando o cenário é desenhado com estados e exceções, é possível incorporar parametrizações por condição (por exemplo, “se viscosidade estiver na faixa X, usar rampa Y”). Sem essa modelagem, a automação assume uniformidade e passa a falhar sempre que o contexto muda.
Outro ponto é a consistência de interfaces e mensagens. Integração não é só “trocar dados”; é garantir que sinais têm semântica correta. Um cenário bem desenhado define que “Falha de Sensor” é diferente de “Sensor Inconsistente” e diferente de “Sem Leitura”. Para cada categoria, define ações: alarmar, parar, tentar reconciliação, pedir intervenção, ou continuar em modo degradado. Essa taxonomia evita que diferentes áreas interpretem os mesmos sinais de forma incompatível.
Um especialista tende a avaliar Scenario Automação em quatro dimensões: (1) coerência lógica; (2) integrabilidade; (3) confiabilidade operacional; e (4) governança. A seguir, estão práticas que costumam evitar retrabalho e incidentes.
Comece modelando o cenário como um conjunto de estados e transições. Por exemplo: “pronto”, “em operação”, “pausado”, “em falha”, “em recuperação”. Cada transição deve ter condições (inputs) e ações (outputs). Esse desenho reduz interpretações divergentes e facilita testes.
Na prática, isso significa mapear eventos (ex.: “motor atingiu rotação-alvo”, “temperatura dentro da faixa”), temporizações (ex.: tempo máximo para completar etapa) e limites de tolerância. Onde houver exceção (ex.: sensor inconsistente), o cenário precisa especificar como diagnosticar, notificar e seguir para um estado seguro.
Para aumentar a coerência, é útil adotar convenções de modelagem. Por exemplo: separar estados “nominais” de estados “de transição”, definir nomes que expressem objetivo (não apenas condição), e documentar as invariantes de cada estado. Invariantes são propriedades que precisam ser verdadeiras enquanto o sistema está naquele estado (por exemplo, “quando em operação, válvula X deve estar 100% aberta e pressão Y deve estar acima do mínimo”). Isso evita que o cenário fique “ambíguo” quando alguém tenta depurar um comportamento inesperado.
Outra prática valiosa é definir regras de idempotência e repetibilidade. Uma automação precisa lidar com reentradas: o mesmo evento pode ocorrer múltiplas vezes, ou uma atualização pode ser recebida em duplicidade. Em cenários, isso significa garantir que a transição não cause efeitos colaterais repetidos sem intenção. Exemplos comuns: enviar o mesmo comando para um atuador duas vezes, ou registrar duas vezes uma etapa como concluída para o mesmo lote/ordem.
Também vale tratar “eventos atrasados”. Em redes industriais, sinais podem chegar com latência e, por vezes, fora de ordem. Se o cenário não tiver regra para isso (por exemplo: ignorar sinais com timestamp muito antigo ou exigir confirmação de estado), decisões podem ser tomadas com base em informações ultrapassadas. Modelar estados e condições com tolerância a atraso aumenta a previsibilidade.
Automação raramente vive isolada. Em cenários, a integração deve ser tratada como contrato: quais sinais são obrigatórios, quais podem ficar “indisponíveis”, quais códigos de erro devem ser padronizados e como a automação deve se comportar quando um subsistema demora a responder.
Isso é especialmente relevante quando há múltiplas fontes de dados (sensores locais, supervisão remota, medições de qualidade, registros de lote). Um Scenario Automação precisa definir prioridade de dados e regra de sincronização para evitar decisões baseadas em informação desatualizada.
Um contrato de dados bem definido inclui detalhes como: unidades de medida (°C vs K, bar vs kPa), escalas e normalizações (por exemplo, temperatura filtrada vs temperatura bruta), critérios de validade (flag de qualidade, confiabilidade), e semântica de “zero”. Em alguns sistemas, “zero” pode significar “medição de fato 0” ou “valor inválido”. Se isso não ficar explícito, o cenário pode tomar ações perigosas.
Na integração, também é importante definir como o cenário lida com “mudança de versão” de sinais e interfaces. Se o PLC atualiza tags, ou se o SCADA muda nomes/estruturas, a automação pode quebrar silenciosamente. Uma abordagem madura inclui versionamento de contrato (por exemplo, “Scenario v1.2 requer tags X, Y, Z”) e validação automática no start-up (checagem de disponibilidade e compatibilidade de tags).
Outro aspecto frequentemente subestimado é a diferença entre consistência temporal e consistência estrutural. Dois sinais podem existir (estruturalmente) mas referirem-se a momentos diferentes (temporal). O cenário deve definir se precisa de janela temporal (por exemplo, “usar ambos os sinais quando ambos forem atualizados dentro de 2 segundos”) e como proceder se essa condição não for atendida.
Um ponto crítico é “o que acontece quando algo dá errado”. Cenários bons tratam falhas como primeiro-classificado: comunicação perdida, variação fora da faixa, falha de atuador, queda de energia, degradação de sinal e inconsistências entre sensores redundantes.
Para recuperação, defina procedimentos: retentar? travar? alternar para modo manual? exigir inspeção? A decisão deve ser consistente com política de segurança e com a criticidade do processo. Quando necessário, alinhe o comportamento do cenário a requisitos de segurança funcional e procedimentos internos.
Vale ressaltar que “falha” pode ter níveis. Em um cenário, não basta tratar tudo como “parar”. Existem falhas leves que permitem operação temporária em modo degradado (por exemplo, um sensor adicional falhou, mas existe alternativa). Existem falhas críticas que exigem parada imediata (por exemplo, risco de sobrepressão). E existem falhas “intermediárias” que exigem intervenção em janela controlada (parar com segurança e aguardar correção).
Para melhorar confiabilidade, inclua também mecanismos de verificação e diagnóstico. Exemplos: consistência entre sensores redundantes (diferença máxima permitida); detecção de stuck valve (válvula ordenada muda de estado mas posição não acompanha); detecção de overshoot (variável ultrapassa limite por tempo maior que tolerância). Essas lógicas dependem do cenário, pois é o cenário que define quais sinais observar e como classificar o tipo de anomalia.
Também é importante planejar a recuperação após evento de falha. Um exemplo clássico é reinício após queda de energia: o processo pode ter sido interrompido em meio a uma etapa. O cenário deve definir um estado de reavaliação (“em recuperação”) e um caminho: verificar condições seguras, confirmar posição real, validar permissivos, e só então retomar ou requerer intervenção. Se o cenário tentar retomar automaticamente sem revalidação, pode causar ações incorretas.
Outro ponto: retenção de contexto. Em falhas transientes, algumas variáveis precisam ser preservadas (por exemplo, lote atual, etapa esperada, logs). Em caso de reinício, o cenário deve saber o que já aconteceu e o que falta. Isso evita reprocessamento indevido e melhora rastreabilidade.
Mesmo quando a lógica é excelente, sem rastreabilidade a manutenção sofre. Em Scenario Automação, garanta: registros de decisões (por que a automação mudou de estado), timestamps, correlação entre lotes/ordens e identificação de versão do cenário.
Em auditorias, esse nível de evidência costuma ser decisivo para explicar incidentes e demonstrar que mudanças foram controladas.
Uma governança madura inclui também logs com granularidade e estrutura. Em vez de apenas “falhou”, registrar detalhes úteis: qual condição de entrada disparou o evento, qual regra foi avaliada, qual parâmetro foi utilizado (por exemplo, timeout, tolerância), e qual ação foi executada. Isso reduz tempo de diagnóstico e aumenta a capacidade de melhoria contínua.
Também é comum exigir “correlação cruzada”. Em um ambiente integrado, o cenário pode registrar mudanças e o MES/ERP pode registrar status. Ao correlacionar por ID de ordem/lote e timestamp, torna-se possível fechar o ciclo de rastreabilidade ponta a ponta. Essa correlação é especialmente importante quando há reclamações de qualidade ou divergência de produção.
Além disso, governança envolve o ciclo de vida do cenário: desenvolvimento, revisão técnica, testes, aprovação, deploy, validação em campo, monitoramento pós-go-live, e retirada/rollback. Sem esse ciclo, o cenário vira um conjunto de patches. E patches sem governança geram complexidade crescente e risco acumulado.
Para tornar a abordagem concreta, considere um cenário típico de linha industrial (exemplo genérico). Em vez de escrever tudo como uma sequência rígida, a engenharia representa etapas como blocos com condições verificáveis.
O cenário deve listar quais entradas acionam cada etapa: sinais digitais, valores analógicos, status de equipamentos, mensagens de qualidade, e contexto operacional (ordem de produção, identificação de lote, turno). Quando uma entrada não estiver disponível, o cenário deve definir uma regra—por exemplo, aguardar até um tempo limite ou rejeitar a transição.
Para praticidade, recomenda-se definir “dados mínimos” e “dados de enriquecimento”. Dados mínimos são indispensáveis para decisões críticas. Dados de enriquecimento são úteis para diagnóstico, otimização e relatórios, mas não devem bloquear o processo em condições normais. Essa distinção evita que o cenário fique sensível demais a falhas não críticas.
Outra técnica é separar “eventos de habilitação” de “eventos de conclusão”. Por exemplo: habilitação pode ser “permissivo de segurança OK” e conclusão pode ser “temperatura atingiu valor-alvo por tempo suficiente”. Se o cenário confunde esses papéis, ele pode avançar de etapa cedo demais ou depender de sinal que ainda não representa condição real.
Também vale prever eventos de revalidação. Em processos longos, podem existir mudanças no meio do caminho (por exemplo, perda de permissivo, alteração de faixa de matéria-prima). O cenário deve ter lógica para revalidar condições relevantes antes de continuar. Assim, mesmo que a etapa tenha começado corretamente, o cenário pode abortar se o contexto se tornou inseguro.
A orquestração aparece quando múltiplos subsistemas precisam cooperar. O cenário passa a ser responsável por coordenar respostas e temporizações. Isso evita que cada componente “tente adivinhar” o estado do processo.
Na prática, orquestração envolve também definir “ordem de operações” e “pontos de sincronismo”. Em sistemas industriais, muitas vezes é necessário garantir sequência exata: liberar intertravamento, posicionar atuador, iniciar rampa de parâmetros, confirmar condições, e somente então emitir comando de avanço. O cenário controla esses pontos de sincronismo por meio de estados.
Além disso, orquestração deve lidar com concorrência. Dois blocos podem tentar agir ao mesmo tempo se não houver exclusão mútua (por exemplo, uma lógica de otimização pode tentar ajustar parâmetros enquanto o cenário principal está em transição). Um cenário bem desenhado explicita mecanismos de travas lógicas (lock/unlock), para garantir que apenas o componente autorizado atue em cada estado.
Também é importante alinhar a orquestração com a HMI. A operação precisa enxergar o que está acontecendo: quando o cenário está aguardando permissivo, a interface deve mostrar “aguardando X”. Quando uma condição falha, a HMI deve mostrar “falha tipo Y” com recomendação clara. Isso reduz dúvidas e evita ações manuais fora de contexto.
As saídas do Scenario Automação incluem comandos para atuadores, atualizações de supervisão (SCADA), e sinalização para outros sistemas (por exemplo, atualização de status em MES/ERP). Também é útil definir “níveis de severidade” de eventos, para que a operação saiba o que requer intervenção imediata.
As saídas devem ser desenhadas com cuidado para evitar “comando sem condição”. Por exemplo, emitir comando de avanço apenas quando as condições forem verdadeiras e o estado permitir. Em caso de falha, emitir comandos para modo seguro e registrar evento. Além disso, é recomendável separar saídas de controle (para atuadores) de saídas de notificação (para sistemas de status). Assim, uma notificação pode ocorrer mesmo em modo degradado sem alterar comportamento de controle.
Para garantir consistência, o cenário deve definir “efeitos” esperados de cada comando. Exemplos: após enviar comando para abrir válvula, esperar confirmação de posição dentro de timeout; após iniciar motor, esperar aceleração até rampa; após registrar etapa como concluída, esperar reconhecimento no sistema de rastreio. Cada efeito esperado tem uma lógica de verificação associada, que alimenta transições.
Outra prática útil é padronizar o modo de operação via sinalização: Auto, Manual, Semiauto, Testes, Manutenção, Modo seguro. Quando o cenário muda de modo, o comportamento precisa refletir isso claramente, inclusive quanto a alarmes e permissivos.
Uma implantação responsável costuma passar por validações estruturadas. O objetivo é reduzir surpresas em campo, especialmente em ambientes com variação de matéria-prima, condições climáticas, desgaste de componentes e diferenças entre turnos.
Para ir além, também é útil aplicar checagens automáticas de modelagem. Por exemplo: validar que todo estado possui caminhos de saída (quando aplicável), que não há transições sem condições (ou com condições ambíguas), e que cada transição tem definição de ação e expectativa de consequência. Esse tipo de “auditoria de modelo” reduz erros antes mesmo da implementação.
Outra recomendação é revisar cenários de borda (edge cases). Exemplos: sensor oscilando (ruído), leitura intermitente (um valor válido e depois inválido), evento duplicado (comando enviado duas vezes), ou chegada de dados fora do intervalo esperado. Cenários de borda são onde a automação mais costuma falhar em campo.
Também vale verificar a compatibilidade de parâmetros. Se o cenário tem tolerâncias por faixa, é necessário checar se as faixas cobrem todo o espaço operacional e se não existem lacunas (intervalos onde nenhuma regra se aplica). Lacunas podem gerar comportamento “sem rota” e travar o processo.
Simulação pode assumir diversas formas: simulação de sinais analógicos (com ruído), simulação de falhas (perda de comunicação, sensor travado), simulação de atrasos de rede e simulação de tempo de processo (para testar timeouts). A profundidade da simulação depende da criticidade, mas mesmo simulações parciais ajudam a “enxergar” comportamentos que só apareceriam em campo.
Nos testes com dados reais, recomenda-se criar uma campanha com critérios. Por exemplo: selecionar amostras de lotes representativos, cobrir variações esperadas e registrar resultados. O objetivo é medir se o cenário responde corretamente em condições normais e se o comportamento em exceções é consistente.
Performance também é requisito real. Se o cenário atualiza estado com frequência insuficiente, pode tomar decisões tardias. Se a integração é lenta, a decisão pode se basear em dados desatualizados. Por isso, os testes devem incluir métricas: tempo entre evento e transição, tempo entre transição e confirmação de ação, taxa de alarmes em diferentes condições e estabilidade de loop (evitar alternância rápida de estados).
Segurança em automação não significa apenas “parar quando algo dá errado”. Significa definir caminho seguro para cada tipo de risco: queda de energia, falha de atuador, falha de sensor, falha de comunicação e falha de software. O cenário deve estar alinhado com requisitos de segurança funcional (por exemplo, princípios que seguem práticas recomendadas em normas relacionadas à segurança de sistemas instrumentados e controle industrial).
Além disso, conformidade envolve acessos. Quem pode alterar parâmetros? Quem pode colocar o cenário em modo auto? Quem pode executar rollback? Uma governança de acessos reduz risco de mudanças não autorizadas. Em projetos maduros, utiliza-se trilha de auditoria (quem alterou, o quê alterou, quando alterou e por que).
Outro ponto é a gestão de eventos e alarmes em segurança. Alarmes devem ser acionáveis. Se alarmes são excessivos e não distinguem gravidade, operadores ignoram, o que é um risco. Cenários devem definir severidade, mensagem e ação esperada, evitando “alarme ruidoso”.
Você mencionou “price information”, porém nenhum valor foi fornecido no texto de origem. Em vez de inventar números, a orientação mais segura é avaliar Scenario Automação por faixas de custo baseadas em escopo e maturidade do projeto. Tipicamente, custos se distribuem entre: engenharia de cenários e testes, integração de sistemas, licenças de software quando aplicável, infraestrutura de comunicação e comissionamento.
Como referência de abordagem, empresas costumam estruturar orçamento a partir de: (i) levantamento de requisitos; (ii) projeto e desenvolvimento; (iii) simulação/testes; (iv) implantação; e (v) suporte pós-go-live. Para decidir com clareza, solicite à sua cadeia de fornecimento uma proposta por entregáveis (work packages) e cronograma por marcos de aceitação.
Como estimar de forma mais robusta, é útil criar um “mapa de escopo” antes de pedir preço. Esse mapa descreve: número de estados e transições estimados; quantidade de sinais por interface (tags); complexidade de exceções; necessidade de integração com MES/ERP; exigência de simulação; e critérios de segurança. Ao quantificar esses itens, a proposta de custo deixa de ser vaga.
Também vale considerar “custo de mudança” (change cost). Em muitos projetos, a maior parcela do custo surge quando o cenário precisa evoluir durante o comissionamento. Para reduzir esse efeito, o processo de projeto deve incluir validações e um ciclo de feedback com operação. Quando a operação valida cedo o comportamento esperado, diminui-se retrabalho.
Além disso, inclua o custo de ambiente. Há despesas associadas à preparação de bancada, preparação de cenários em homologação, configuração de rede industrial, mapeamento de tags, e treinamento. Mesmo que o coração do projeto seja o scenario lógico, a entrega final depende de integração e infraestrutura.
Outro fator importante: suporte e manutenção. O custo inicial de desenvolvimento é apenas parte do total. Cenários exigem manutenção ao longo do tempo: correções, adequações por mudanças de processo, atualizações de interfaces e auditorias. Um orçamento que não inclua manutenção tende a falhar na sustentabilidade do sistema.
Para evitar estimativas frágeis, solicite também que a proposta inclua: premissas e exclusões; abordagem de testes (como e o que será testado); critérios de aceite; e plano de rollback. Se a proposta não tiver esses itens, o custo pode estar subestimado, ou a entrega pode ficar dependente de esforço adicional.
Em alguns casos, é recomendável criar pacotes de entrega por criticidade. Por exemplo: primeiro automatizar um trecho de ciclo com baixo risco; em seguida expandir para etapas críticas. Isso controla custo e reduz impacto em produção. Do ponto de vista financeiro, é uma estratégia de “mitigação de risco por fases”.
Você também pediu “supplier details”, mas nenhuma informação nominal foi fornecida. Ainda assim, dá para orientar o processo de seleção de fornecimento com critérios objetivos. Na prática, um bom fornecedor/integrador para Scenario Automação costuma demonstrar maturidade em engenharia, testes e documentação, além de capacidade de integração com o seu ecossistema de controle e dados.
O que verificar em propostas e conversas técnicas:
Além desses pontos, há critérios que costumam ser diferenciais em projetos complexos. Um deles é a capacidade de diagnosticar rápido. Pergunte como o fornecedor identifica a causa raiz de falhas: quais logs oferece, como estrutura relatórios de teste e como trata inconsistências. Um fornecedor que só “implementa” sem pensar em operação e manutenção tende a criar custos indiretos.
Outro critério é a forma como o fornecedor trata requisitos de segurança e conformidade. Não basta afirmar “seguimos boas práticas”; é necessário entender quais controles existem, como são realizados testes e como são registradas evidências. Em ambientes auditáveis, isso vira requisito contratual.
Também vale avaliar a qualidade do modelo de cenário (e não apenas o código). Um integrador maduro discute o diagrama de estados, as transições e as regras de exceção com a operação. Essa conversa antecipa problemas e reduz retrabalho. Portanto, no processo de seleção, peça exemplos de documentação de projetos anteriores: como descrevem estados, como descrevem critérios de timeout, como categorizam alarmes e como garantem rastreabilidade.
Condução do fornecimento: recomende marcos com entregáveis claros. Por exemplo: (1) proposta de modelagem e contrato de dados; (2) validação técnica com cenários de exceção; (3) simulação e relatório; (4) integração em ambiente de homologação; (5) comissionamento com plano de rollback; (6) handover para operação e manutenção. Cada marco deve ter critérios de aceite mensuráveis.
Por fim, estabeleça um processo de comunicação. Projetos de automação têm impacto em múltiplas áreas e os “assuntos pendentes” precisam ser gerenciados. Um quadro de acompanhamento (status, risco, decisões) ajuda a evitar surpresas. E, do ponto de vista do cenário, um canal de decisão rápido para parâmetros e regras evita que mudanças se acumulem no fim.
Não houve uma cidade ou país específico nos seus dados. Assim, quando houver menção geográfica, adotamos o critério solicitado substituindo por “nearby”. Em termos de engenharia, isso significa considerar diferenças de operação que variam mesmo “na mesma região”: clima que afeta instrumentos, disponibilidade de peças, práticas locais de manutenção e ritmo de turnos.
Em operações industriais, expressões informais do dia a dia (“parada rápida”, “reset”, “modo manual”) impactam diretamente como equipes interpretam alarmes e procedimentos. Um Scenario Automação eficiente traduz essas práticas em regras claras e consistentes, reduzindo dependência de conhecimento tácito.
A adequação “nearby” também influencia a forma como treinamento é conduzido e como documentação é escrita. Em alguns contextos, operadores preferem instruções objetivas por telas; em outros, preferem checklists impressos ou guias de procedimento. Se o cenário exige intervenção do operador em modo manual/seguro, a forma de comunicar instruções deve estar alinhada ao estilo operacional local.
Outro aspecto cultural é a tolerância ao risco percebida. Algumas operações preferem “rodar com ajustes” até estabilizar; outras preferem parar e investigar sempre que há anomalia. O cenário precisa refletir essas políticas. Se você automatizar um comportamento que viola a expectativa operacional local (por exemplo, retomar automaticamente sem confirmação), a aceitação do sistema diminui.
Também existe diferença em disponibilidade de suporte. Se a planta está “nearby” de centros de manutenção, o cenário pode ter rotas de recuperação que fazem mais sentido (por exemplo, permitir modo degradado e programar inspeção). Em locais mais isolados, é melhor exigir mais validação automática antes de continuar, para reduzir dependência de intervenção rápida. Assim, a mesma lógica de cenário pode precisar de parametrizações diferentes, mesmo que o diagrama de estados seja similar.
Em termos de documentação e auditoria, a exigência de evidência pode variar por região e por setor. Em certos ambientes, relatórios de teste e trilha de auditoria são requisito formal e devem seguir formato específico. O fornecedor precisa adequar o pacote de documentação ao que o cliente e as exigências locais esperam.
Além do desenho do cenário em si, é comum decidir “quanto automatizar” e em quais etapas. A tabela abaixo ajuda a comparar abordagens sem depender de suposições. Observe que não inclui links e serve como guia de alinhamento inicial.
| Abordagem do Scenario Automação | Quando faz sentido | Vantagens típicas | Requisitos e condições |
|---|---|---|---|
| Automação por estados simples | Processos com poucas variações e regras bem definidas | Implementação rápida, manutenção previsível | Sinais estáveis, alarmes padronizados, testes de transição |
| Automação com regras condicionais e exceções | Processos com múltiplas rotas e variações operacionais | Maior robustez e tratamento de falhas | Mapeamento completo de exceções, critérios de timeout e recuperação |
| Automação com coordenação entre sistemas | Integração com supervisão, rastreabilidade e dados de qualidade | Visibilidade ponta a ponta e coerência de dados | Contratos de dados, tolerância a latência, versionamento do cenário |
| Automação avançada com simulação e validação ampliada | Ambientes críticos, alto custo de parada ou alta variabilidade | Redução de risco e melhor aceitação em comissionamento | Ambiente de simulação, campanhas de testes por condição, critérios de aceite formais |
Uma decisão prática sobre “nível de automação” deve considerar três perguntas: (1) o que acontece se a automação errar? (impacto); (2) quão previsível é o processo? (variabilidade); (3) quão caro é a intervenção humana? (custo operacional). Com base nessas respostas, fica mais fácil justificar por que em certas etapas você automatiza mais e em outras mantém validação manual. Em muitos cenários reais, o melhor resultado vem de uma automação em camadas: o controle básico é automático, mas a decisão em pontos críticos pode exigir validação adicional.
Além disso, é comum estabelecer “níveis de permissão” por modo. Por exemplo, em modo Auto, o cenário executa completo; em modo Semiauto, executa etapas automáticas mas solicita confirmação do operador antes de transições críticas; em modo Manual, a operação segue procedimentos e o cenário apenas monitora e registra logs. Essa estratificação melhora aceitação e permite transição gradual de responsabilidade para a automação.
Outro critério para decidir nível de automação é a maturidade dos dados. Se a qualidade do dado é baixa (muito ruído, leituras inconsistentes), automatizar decisões com base nesses dados pode ser arriscado. Nesses casos, você pode automatizar apenas ações que dependem de sinais confiáveis (ou usar lógicas de diagnóstico e filtros). Assim, o nível de automação se ajusta não apenas ao processo, mas também ao nível de maturidade da instrumentação e integração.
Antes de elevar o nível de Scenario Automação, estabeleça condições mínimas. Se alguma delas falhar, a recomendação é corrigir a base (dados, sinalização e governança) antes de expandir.
Para tornar esses requisitos acionáveis, defina critérios mensuráveis. “Funcionar” pode significar: taxa de sucesso de transições acima de um limiar; tempo médio para concluir etapas sem intervenção abaixo de X; redução de alarmes não acionáveis; tempo de recuperação após falha abaixo de Y; e estabilidade do sistema (por exemplo, menos de N alternâncias de estado em um período). Sem métricas, a avaliação fica subjetiva e a melhoria contínua perde foco.
Outra condição importante é a consistência entre teoria e prática. O cenário pode estar correto em modelagem, mas falhar devido a detalhes de instrumentação: atraso real maior que o assumido, ruído que afeta filtros, ou comportamento de atuadores que não responde linearmente. Por isso, para avançar, exige-se validação com medições reais e revisão de parâmetros com base em evidências.
Também considere a capacidade de operação e manutenção absorver o sistema. Se o cenário depende de ações manuais em falhas, a operação precisa estar treinada e ter procedimentos. Se o cenário cria muitas possibilidades de exceção sem clareza operacional, a manutenção vira reativa. Avançar com segurança implica garantir que cada exceção tenha “dono” e procedimento.
Por último, “controle de mudanças” deve existir tanto para a lógica quanto para os dados. Um ajuste em limites, tolerâncias ou mapeamento de tags pode mudar comportamento. Portanto, o processo precisa abranger parametrizações, não apenas código. Em projetos com múltiplas versões, isso evita que parâmetros “vazem” para produção sem validação.
A seguir, um roteiro operacional que funciona bem como checklist de projeto. Ajuste às particularidades do seu ambiente e às normas aplicáveis.
Para tornar o step-by-step mais robusto, alguns “subpassos” costumam ser úteis em projetos de campo. Por exemplo: antes de modelar estados, realize workshops com operação e manutenção para listar como o processo se comporta quando algo falha. Muitas exceções reais não estão documentadas; elas vivem em conversas e experiência. Incorporar isso no modelo inicial economiza ciclos de reengenharia.
Outro subpasso importante é a validação de semântica de tags e sinais. Antes de programar, confirme com engenharia e instrumentação o que cada sinal significa: flags, qualidade, valores válidos e inválidos, timestamps, e unidades. Se isso não for resolvido cedo, a automação pode ser implementada corretamente em lógica, mas incorretamente em dados—o que é difícil de detectar.
Também vale prever um ambiente de “homologação realista” (ou o mais próximo possível). Mesmo que a simulação exista, em algum momento a automação precisa ver o comportamento do sistema sob condições reais: atrasos de rede, ruído e latências do campo. Esse passo reduz surpresas na virada para produção.
Por fim, inclua no plano de go-live uma etapa de “estabilização assistida”. Em muitos casos, a equipe do integrador permanece em campo por um período para suporte e ajustes controlados. Isso reduz tempo de retorno de falhas e acelera a aceitação do sistema. A estabilização assistida deve ter janela e critérios para encerrar suporte e transferir plenamente para a equipe do cliente.
Projetos que evoluem para operação estável tendem a manter documentação viva. Para um Scenario Automação, isso inclui pelo menos:
Em projetos mais exigentes, costuma-se adicionar anexos e evidências adicionais. Por exemplo: relatórios de cobertura de testes por condição (normal, falha, exceção); evidências de validação de integração (latência e consistência); e documentos de rastreabilidade entre requisitos e testes. Essa abordagem cria uma “trilha” completa de auditoria.
Também é recomendado manter um “dicionário” de termos. Em operação, termos como “falha”, “inconsistência”, “timeout”, “intervenção”, “reset”, “modo seguro” podem ter interpretações diferentes entre áreas. Um glossário reduz ruído e evita que documentos e telas comuniquem coisas diferentes do que o cenário executa.
Outra boa prática é documentar o comportamento em cada transição. Não basta listar transições; precisa explicar o que acontece no momento em que a condição é verificada. Isso inclui: ações atômicas (comandos), verificações (confirmações), temporizações (timeout), e o caminho para recuperação (para qual estado vai, e quais passos o operador deve seguir). Essa documentação é especialmente útil em incidentes, quando a equipe precisa entender rapidamente o comportamento esperado.
Por fim, mantenha a documentação alinhada ao código. Mudanças em parametrizações e tags devem refletir nos documentos. Em ambientes com controle de versão, isso pode ser automatizado parcialmente, mas ainda é necessário revisar manualmente coerência e completude.
Um Scenario Automação descreve explicitamente estados, transições e regras de exceção, além de coordenar integrações e comportamentos em falhas. Uma automação sequencial tende a ser mais rígida e menos adequada a variações e diagnósticos complexos.
Na prática, automações sequenciais costumam assumir que o processo sempre segue o caminho previsto. Já cenários são pensados para refletir realidade: o processo pode parar, atrasar, degradar e apresentar leituras inconsistentes. Isso muda tudo: a automação deixa de ser “um caminho único” e passa a ser “um sistema com caminhos alternativos controlados”.
Comece pelos dados que suportam decisões do processo: condições para transição, limites de segurança e critérios de qualidade. Em seguida, adicione apenas sinais que melhorem diagnóstico e rastreabilidade. Para isso, uma matriz de entradas/saídas e uma validação com operação ajudam a evitar “overengineering”.
Uma técnica complementar é classificar dados em “críticos para controle”, “críticos para segurança”, “críticos para qualidade” e “não críticos”. Essa classificação orienta o quanto o cenário pode tolerar indisponibilidade. Assim, por exemplo, um dado não crítico pode ser substituído por estimativa ou pode desabilitar apenas otimização, sem interromper a produção.
Em muitos projetos, simulação e testes de bancada reduzem risco e aceleram comissionamento. A necessidade exata depende de criticidade, complexidade e capacidade de testar em campo com segurança. Mesmo quando a simulação completa não é viável, testes de transição e cenários de falha ainda são recomendados.
Além de “simulação”, pense em “testes de falha controlados”. Nem sempre é preciso simular tudo; pode-se escolher falhas representativas (perda de comunicação, sensor travado, atraso acima de threshold) e validar se o cenário entra no estado correto e executa o caminho de recuperação esperado.
O cenário deve prever comportamento em caso de atraso ou indisponibilidade: timeouts, estados intermediários e modo seguro. Além disso, defina como a automação reconcilia dados quando a comunicação retorna (por exemplo, revalidar condições antes de retomar).
Uma recomendação prática é incluir mecanismo de qualidade do sinal. Se a comunicação retorna, o cenário deve verificar se os dados estão “válidos” (qualidade) e se foram atualizados em janela aceitável. Caso contrário, deve manter estado de espera ou mudar para modo seguro. Isso evita retomada baseada em dados antigos.
Priorize fornecedores com metodologia de engenharia e testes, experiência com integração no seu ambiente e capacidade de documentar regras, exceções e evidências de validação. Solicite entregáveis por marcos e critérios de aceite claros.
Considere também a capacidade do fornecedor de trabalhar com operação e manutenção. Cenários bem-sucedidos não dependem só de engenharia; dependem de aceitação operacional. Fornecedores que envolvem operação desde cedo (workshops de estados e exceções, revisão de alarmes, validação de procedimentos de modo manual) tendem a reduzir atrito no go-live.
Exija ao menos: diagrama de estados/transições, matriz de sinais, catálogo de alarmes, critérios de aceite e relatórios de teste, além do controle de versões e trilha de mudanças.
Se o cenário for crítico, considere exigir documentos adicionais como glossário de termos, rastreabilidade requisitos-testes, e relatório de cobertura de testes por condição. Isso aumenta governança e facilita auditoria.
Tratar exceções como “casos raros” sem regra explícita. Em operação real, falhas e variações são parte do cotidiano; cenários que não as contemplam tendem a gerar manutenção reativa e tempo de recuperação maior.
Um erro relacionado é não definir “estado seguro” e “modo de recuperação” com clareza. Sem isso, a automação para, mas não sabe o que fazer depois. O resultado é parada prolongada, necessidade de troubleshooting manual e perda de rastreabilidade.
Para alinhamento de práticas de engenharia e segurança em automação industrial, recomenda-se consultar referenciais reconhecidos, como publicações técnicas relacionadas a controle industrial, segurança funcional e ciclo de vida de sistemas. Entre as entidades comumente citadas nesse contexto estão organizações normativas e guias profissionais do setor, além de relatórios de consór ios industriais sobre confiabilidade e boas práticas de automação. Caso você queira, posso adaptar a lista de referências ao seu domínio (ex.: manufatura discreta, processo contínuo, energia) e ao seu stack (SCADA/PLC/MES).
Observação importante: como “Additional important Information”, “price information” e “supplier details” não vieram preenchidos no seu enunciado, este artigo evitou inventar valores e nomes. Se você fornecer o preço (faixa ou item a item), o tipo de fornecedor (integrador, fabricante de controladores, consultoria) e a localidade específica (cidade/país), eu ajusto o texto com contexto local e incluo as comparações no formato solicitado, mantendo o padrão profissional e objetivo.



Este guia técnico explica como estruturar um Scenario Automação com governança, integração e métricas para reduzir falhas e aumentar previsibilidade. Contexto do setor: automação industrial evoluiu com CLPs, redes industriais e software de orquestração, mas exige análise de riscos, padronização de dados e validação por etapas. Também aborda critérios de fornecedores e condições operacionais para implantação.
Este guia explica como estruturar um Scenario Automação com base em boas práticas de projeto, testes e governança para reduzir riscos e melhorar a previsibilidade operacional. O texto contextualiza o que é automação orientada a cenários, por que a orquestração e a simulação importam, quais requisitos costumam aparecer em integrações e como alinhar decisões técnicas ao desempenho esperado.
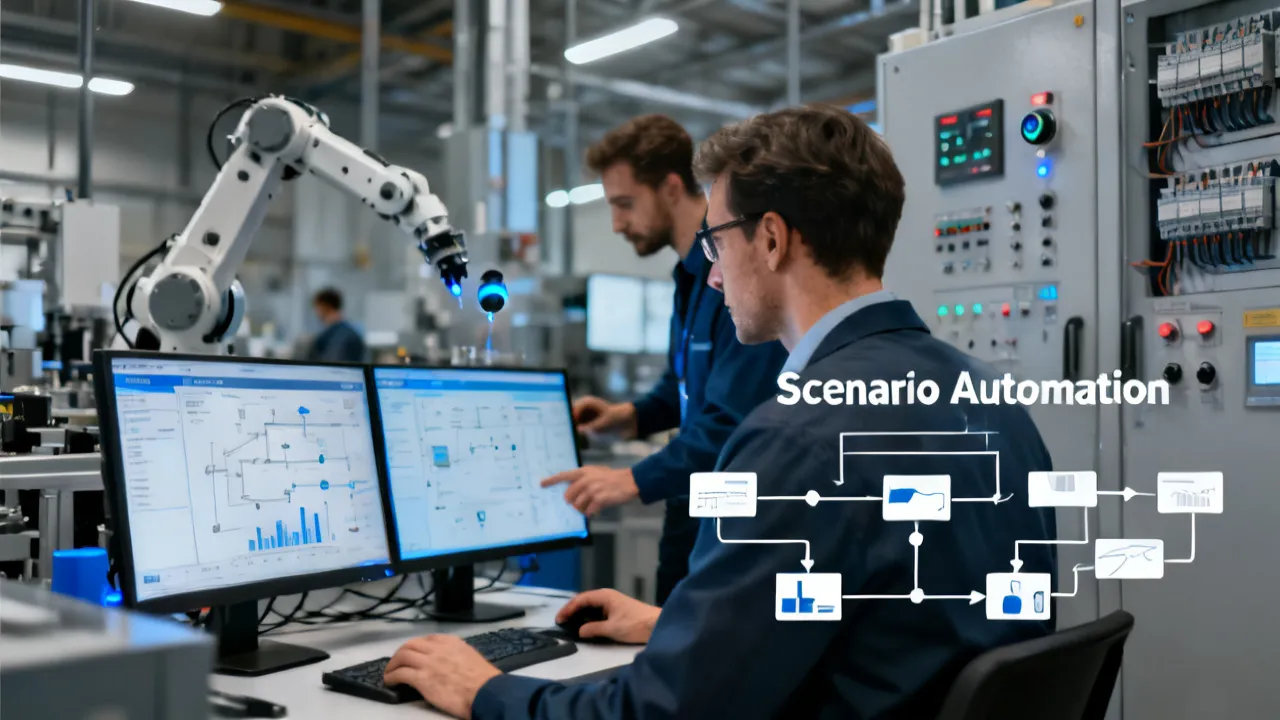
Este guia explica como estruturar o conceito de Scenario Automação para tornar processos mais previsíveis, seguros e eficientes. Em termos objetivos, cenário é a orquestração de etapas e condições que direcionam sistemas e decisões. O texto contextualiza o uso de automação baseada em regras e eventos, destacando boas práticas, requisitos técnicos e governança operacional.
Este guia explica como desenhar um Scenario Automação consistente, integrando lógica de controle, indicadores e integração entre sistemas, para reduzir retrabalho e aumentar previsibilidade operacional. Em seguida, contextualiza objetivamente o conceito de automação, os principais componentes envolvidos e por que a abordagem por cenários melhora a governança e a qualidade do processo.
Scenario Automação helps organizations design, test, and run repeatable automation workflows with clear rules and measurable outcomes. This guide explains the underlying concepts of scenario-based automation and why teams treat automation as a governed process rather than ad-hoc scripting. You’ll find practical requirements, a comparison table, and expert FAQs for planning an implementation that fits your operational context.
Este guia analisa cenários de automação para melhorar produtividade, reduzir retrabalho e dar previsibilidade aos fluxos. Apresenta o contexto e a lógica por trás do Scenario Automação, destacando como mapear processos, escolher ferramentas e estabelecer governança. Também orienta sobre requisitos operacionais, métricas e cuidados de implantação para tornar a automação sustentável.

